Cybersicherheit im Gesundheitswesen: Schutz der Patientendaten, Kontinuität der medizinischen Versorgung und Resilienz des Gesundheitssystems
Die Digitalisierung der Medizin hat das Wesen des Cyberrisikos selbst verändert. Elektronische Patientenakten, Laborinformationssysteme, Telemedizin, elektronische Rezepte, Medizinprodukte,…
Autoren:
Artem Hontscharenko, PhD – Präsident der International Technology Transfer Association (ITTA), Experte für digitale Transformation, künstliche Intelligenz, technologische Innovationen und internationalen Technologietransfer, Leiter des Veterans Institute „Architecture of Resilience“ der KNUBA
Mychajlo Wasjanowytsch, CEO von SmartGT, Experte für digitale Transformation und KI, leitender wissenschaftlicher Mitarbeiter des Nationalen Instituts für Regionalentwicklung, Direktor der gemeinnützigen Organisation „Wohltätigkeitsstiftung ‚NAMIR‘“, Koordinator des KI-Inkubators des VKU.
Andrij Stanko, PhD, Oberdozent am Lehrstuhl für computerintegrierte Technologien der Nationalen Technischen Universität Ternopil „Iwan Puluj“. Dozent am Zentrum für Informationstechnologien der TNTU
Die Digitalisierung der Medizin hat das Wesen des Cyberrisikos selbst verändert. Elektronische Patientenakten, Laborinformationssysteme, Telemedizin, elektronische Rezepte, Medizinprodukte, Cloud-Dienste, Systeme für die Abrechnung mit Versicherungen und nationale Register bringen den Patienten erhebliche Vorteile, machen die Informationsinfrastruktur aber zugleich zu einem Bestandteil des Prozesses der medizinischen Versorgung. Cybersicherheit im Gesundheitswesen ist daher längst nicht mehr nur eine Frage der Vertraulichkeit. Es geht um Patientensicherheit, Behandlungskontinuität, die Integrität klinischer Entscheidungen und die Resilienz des öffentlichen Gesundheitssystems. Das Ministerium für Gesundheit und Soziale Dienste der USA formuliert den Grundsatz ausdrücklich: Cybersicherheit ist Patientensicherheit. [1]
Der Artikel auf dem Portal PRAVO.UA „Cybersicherheit im Gesundheitswesen: Wie schützt man Patientendaten im Zeitalter der Digitalisierung“ legt den Schwerpunkt auf drei Grundeigenschaften geschützter Informationen – Vertraulichkeit, Integrität und Verfügbarkeit. Eine besondere Rolle spielen der menschliche Faktor, die Zugangskontrolle, die Schulung des Personals und die Rechtsordnung für medizinische Informationen. Für die Ukraine werden diese Thesen durch das Gesetz „Über den Schutz personenbezogener Daten“, die Rechtsvorschriften zum Informationsschutz und zur Cybersicherheit, die Regeln des Elektronischen Gesundheitssystems ESOZ und die Reform des nationalen Systems zur Reaktion auf Cybervorfälle von 2025 bestätigt. [2]
Die weltweite Praxis zeigt, dass die gefährlichste Folge eines Angriffs auf das Gesundheitswesen häufig nicht der Diebstahl einer Datei als solcher ist, sondern der Verlust der Arbeitsfähigkeit des Systems. Der Cyberangriff mit der Erpressungssoftware WannaCry im Mai 2017 führte zur Absage Tausender Termine im Nationalen Gesundheitsdienst des Vereinigten Königreichs. Der Angriff auf den irischen Gesundheitsdienst im Jahr 2021 begann mit einer Phishing-E-Mail und endete mit einer umfassenden Abschaltung von Systemen.
Der Cyberangriff auf das Unternehmen Change Healthcare im Jahr 2024 störte die Rezept- und Zahlungsströme in einem erheblichen Teil des US-amerikanischen Gesundheitssystems. Der Angriff auf das britische Labor Synnovis führte zur Verzögerung von mehr als 11 000 ambulanten Terminen und geplanten Eingriffen. [3]
Auch das Ausmaß von Datenabflüssen kann systemisch sein. Das Unternehmen Anthem meldete fast 79 Mio. Betroffene; das staatliche Gesundheitsnetz Singapurs SingHealth – fast 1,5 Mio.; das australische Gesundheitsunternehmen Medibank – etwa 9,7 Mio.; das Ministerium für Gesundheit und Soziale Dienste der USA erfasste mit Stand Juli 2025 etwa 192,7 Mio. Personen, deren Informationen von dem Vorfall bei Change Healthcare betroffen waren. [4]
Auch das Regulierungsmodell ändert sich. In der EU verlagert die NIS2-Richtlinie (Richtlinie der EU über die Sicherheit von Netz- und Informationssystemen) die Cybersicherheit aus der „IT-Funktion“ in den Bereich der Führungsverantwortung und verlangt ein Risikomanagement sowie eine mehrstufige Meldung erheblicher Vorfälle. Die Datenschutz-Grundverordnung der EU (DSGVO) regelt gesondert Verletzungen des Schutzes personenbezogener Daten; die Verordnung über den Europäischen Raum für Gesundheitsdaten (EHDS) fügt den elektronischen Gesundheitsdaten und den Systemen für elektronische Patientenakten (EHR) eine weitere Regelungsebene hinzu. [5]
Im Vereinigten Königreich geht der Nationale Gesundheitsdienst (NHS) zu einer Bewertung über das Data Security and Protection Toolkit (DSPT) über, das mit dem Cyber Assessment Framework (CAF) des Nationalen Zentrums für Cybersicherheit des Vereinigten Königreichs (NCSC) abgestimmt ist. [6]
Die USA verbinden die verbindlichen Regeln des Gesetzes über die Übertragbarkeit und Rechenschaftspflicht der Krankenversicherung (HIPAA) – die Sicherheitsregel und die Regel zur Meldung von Datenschutzverletzungen – mit den freiwilligen Cybersicherheits-Leistungszielen für den Gesundheits- und öffentlichen Gesundheitssektor (HPH CPGs). [7] Japan, Israel, Australien und Singapur zeigen unterschiedliche, aber zunehmend ähnliche Modelle: sektorale Vorschriften, verpflichtendes Risikomanagement, Meldungen an staatliche Stellen, Schulung des Personals und eine erhöhte Verantwortung der Führung. [8]
Die zentrale Schlussfolgerung für eine medizinische Einrichtung lautet: Ausreichende Cyberresilienz lässt sich nicht allein mit einem Virenschutzprogramm, einem Security Operations Center (SOC) oder einer Datenschutzrichtlinie aufbauen. Erforderlich ist ein gleichzeitiges Arbeiten in mindestens sechs Handlungsfeldern: Steuerung (Governance), Identitäts- und Zugriffsverwaltung, Segmentierung und Datensicherung, Schutz von Medizinprodukten und Dienstleistern, Reaktion auf Vorfälle bzw. Sicherstellung der Betriebskontinuität sowie fortlaufende Schulung der Mitarbeitenden.
Für die Ukraine ist dies wegen des doppelten Kontexts besonders wichtig: der umfassenden Digitalisierung medizinischer Dienstleistungen und der Kriegsführung. CERT-UA berichtete im April 2026 ausdrücklich über einen Cluster von Cyberbedrohungen, zu dessen Zielen auch Krankenhäuser gehörten. [9] Daher sollte die Cyberresilienz einer medizinischen Einrichtung als Bestandteil der klinischen Sicherheit, der zivilen Resilienz und der nationalen Sicherheit betrachtet werden.
Was Cybersicherheit im Gesundheitswesen bedeutet und warum ihre Risiken besonders sind
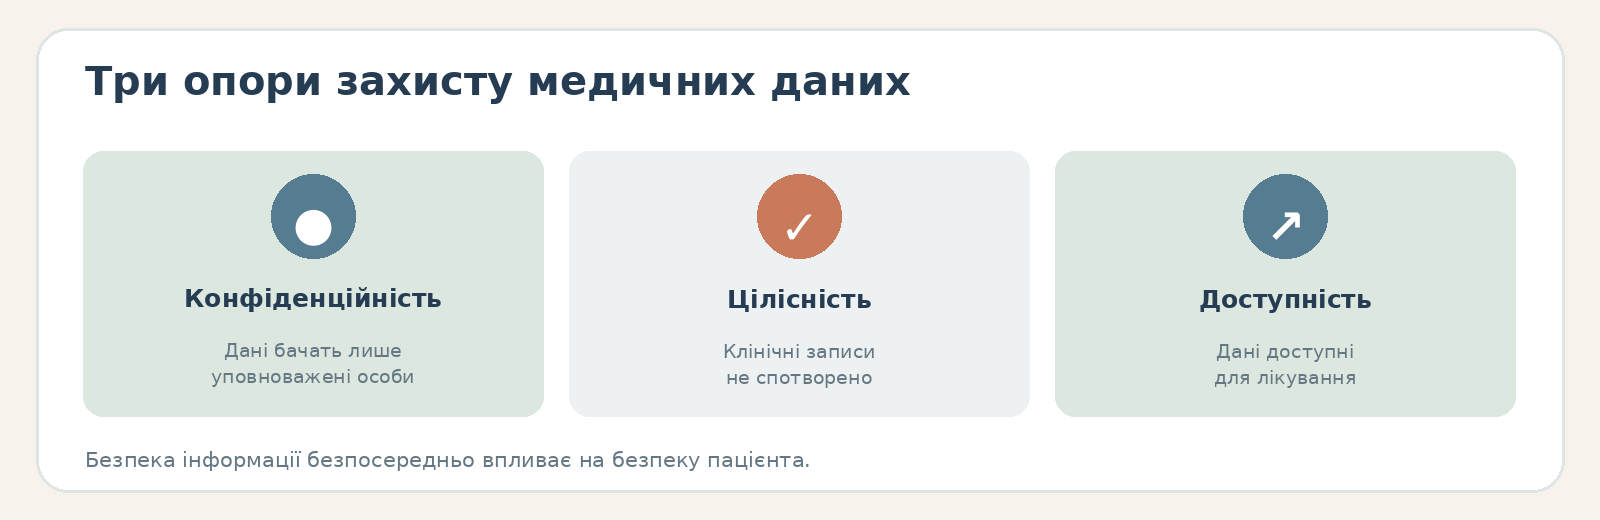
Wichtig ist, nicht bei der Technologie anzufangen, sondern beim Rechtsstatus medizinischer Daten: Die digitale Medizin arbeitet mit einer der sensibelsten Kategorien von Informationen über einen Menschen, weshalb der Cyberschutz die Verwirklichung des Rechts des Patienten auf Vertraulichkeit gewährleisten muss. [10]
Praktisch betrachtet ist Cybersicherheit im Gesundheitswesen die Gesamtheit von Maßnahmen der Steuerung, rechtlicher, organisatorischer, technischer, klinischer und schulungsbezogener Art, die Folgendes gewährleisten:
| Eigenschaft | Was sie für die Medizin bedeutet | Beispiel für eine gefährliche Verletzung |
|---|---|---|
| Vertraulichkeit | Medizinische Informationen sehen nur befugte Personen | Veröffentlichung von Diagnosen sowie psychiatrischen oder reproduktionsmedizinischen Daten |
| Integrität | Aufzeichnungen, Verordnungen und Untersuchungsergebnisse wurden nicht unbefugt verändert | Änderung einer Allergie, eines Laborergebnisses, einer Medikamentendosis |
| Verfügbarkeit | Daten und Systeme stehen dem Arzt zur Verfügung, wenn sie für die Versorgung benötigt werden | Ransomware blockiert die elektronische Patientenakte, das Labor oder das Rezeptsystem |
| Authentizität | Das System stellt zuverlässig fest, wer eine Handlung ausführt | Ein gestohlenes Benutzerkonto eines Arztes wird für den Zugriff auf die elektronische Patientenakte verwendet |
| Nachvollziehbarkeit | Es lässt sich feststellen, wer wann was eingesehen oder geändert hat | Das Fehlen von Protokollen macht eine digitale forensische Untersuchung unmöglich |
| Resilienz | Die medizinische Versorgung wird auch bei Ausfall eines Teils der IT fortgesetzt | Das Krankenhaus wechselt zu getesteten Verfahren |
Gerade die Verfügbarkeit unterscheidet die Medizin von vielen anderen Branchen. In einer Bank bedeutet die Nichtverfügbarkeit eines Systems eine Zahlungsverzögerung; im Krankenhaus kann sie bedeuten, dass man Laborergebnisse nicht rasch einsehen, keine diagnostische Untersuchung durchführen, keine Blutgruppe bestätigen, keine Allergiehistorie abrufen oder eine Operation nicht ordnungsgemäß organisieren kann. Die Erfahrungen des Nationalen Gesundheitsdienstes des Vereinigten Königreichs (NHS), des irischen Gesundheitsdienstes (HSE), des US-amerikanischen Unternehmens Change Healthcare (Betreiber der Abwicklung medizinischer Zahlungen und Versicherungsansprüche) und des britischen Anbieters von Laborleistungen Synnovis zeigen, dass Cyberangriffe unmittelbar in eine betriebliche Störung der medizinischen Versorgung übergehen können. [11]
Medizinische Daten haben einen langen Lebenszyklus. Eine Bankkarte kann neu ausgestellt werden, aber genetische Merkmale, Krankengeschichte, eine psychiatrische Diagnose oder die Tatsache einer bestimmten Behandlung lassen sich nicht „austauschen“. Deshalb ordnet die europäische DSGVO (Datenschutz-Grundverordnung der EU) Gesundheitsdaten den besonderen Kategorien personenbezogener Daten zu und sieht für ihre Verarbeitung eine erhöhte rechtliche Regelung vor. [12]
Das Gesundheitswesen weist ein außerordentlich breites Spektrum an Schwachstellen auf. In einem typischen Krankenhaus laufen gleichzeitig verschiedene medizinische Informationssysteme: die elektronische Patientenakte (EHR) und das Krankenhausinformationssystem (HIS), das System zur Archivierung medizinischer Bilddaten (PACS), spezialisierte Systeme zur Automatisierung der Laborarbeit (LIS) und der Radiologie (RIS), Apothekensysteme, die Buchhaltung, Zutrittskontrollsysteme, E-Mail, das virtuelle private Netzwerk (VPN), das drahtlose WLAN, Server, Cloud-Dienste, Patientenportale, Hunderte oder Tausende Arbeitsplatzrechner sowie an das Netz angeschlossene Medizinprodukte. Dadurch öffnet die Kompromittierung einer einzigen schwachen Komponente oder eines einzelnen Auftragnehmers potenziell den Weg zu kritischeren Systemen. Deshalb nimmt das Ministerium für Gesundheit und Soziale Dienste der USA (HHS) in seine Cybersicherheits-Leistungsziele für das Gesundheitswesen gesonderte Anforderungen zur Multi-Faktor-Authentifizierung, zur Trennung privilegierter Konten, zum Schwachstellenmanagement sowie zur Reaktion auf Risiken und Vorfälle im Zusammenhang mit Dritten auf. [13]
Die Lieferkette ist Teil des klinischen Risikos. Change Healthcare und Synnovis haben gezeigt, dass die Kompromittierung eines einzigen Dienstleistungsknotens eine große Zahl unabhängiger medizinischer Organisationen beeinträchtigen kann. Change Healthcare sicherte kritische Transaktionsprozesse zwischen Versicherern, Apotheken und Leistungserbringern, und Synnovis erbrachte Laborleistungen für mehrere NHS-Organisationen. [14]
Der menschliche Faktor bleibt kritisch – Phishing, Passwörter, Fehlhandlungen von Mitarbeitenden und die Notwendigkeit, eine Cyberkultur zu entwickeln. Die Praxis bestätigt dies.
Das Risiko für die öffentliche Gesundheit unterscheidet sich vom Risiko eines einzelnen Krankenhauses. Ein Cyberangriff auf Impfregister, Labornetze, die epidemiologische Überwachung, Meldesysteme für Infektionskrankheiten oder den nationalen Austausch medizinischer Daten kann die Qualität der Daten verschlechtern, die der Staat zur Bewertung von Bedrohungen nutzt. Gerade der Zusammenhang zwischen elektronischen Gesundheitsdaten und möglichen Gesundheitsbedrohungen sowie künftigen Pandemien ist unmittelbar in der Logik des Europäischen Raums für Gesundheitsdaten (EHDS) angelegt. [17]
In Europa hat das Problem systemischen Charakter. ENISA (Agentur der Europäischen Union für Cybersicherheit) stellte bei der Analyse von 215 öffentlich bekannten Vorfällen im Gesundheitssektor im Zeitraum Januar 2021 bis März 2023 fest, dass Ransomware 54 % der untersuchten Fälle ausmachte; 53 % der Vorfälle betrafen medizinisches Personal und 42 % – konkret Krankenhäuser. [18] In neueren ENISA-Materialien zum Jahr 2024 machte Ransomware etwa 45 % der gesundheitsbezogenen Vorfälle aus, Datenabflüsse – etwa 28 %. [19]
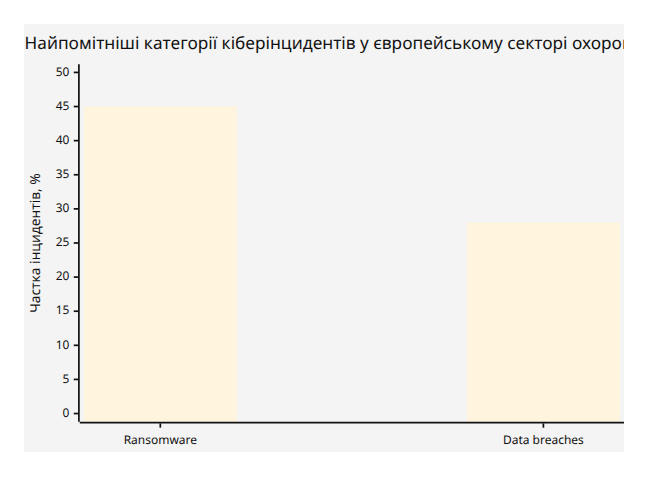
Daten von ENISA; dargestellt sind die beiden größten Kategorien, daher sind die Werte nicht als vollständige, sich gegenseitig ausschließende Verteilung aller Vorfallsarten zu verstehen. [19]
Der ukrainische Kontext. Die offiziellen Materialien des Elektronischen Gesundheitssystems eHealth (ESOZ) beschreiben die Trennung personenbezogener und medizinischer Daten, kontrollierte Authentifizierung und Autorisierung, den Einsatz der qualifizierten elektronischen Signatur (QES) bzw. der Zwei-Faktor-Authentifizierung, Zugriffsbeschränkungen und ein umfassendes Informationsschutzsystem. Der Nationale Gesundheitsdienst der Ukraine (NHSU) ist Eigentümer der zentralen Datenbank von eHealth, und das Staatsunternehmen „Elektronische Gesundheit“ übernimmt ihre Administration. [20]
Nach den Änderungen von 2025 hat die ukrainische Gesetzgebung das nationale System zur Reaktion auf Cybervorfälle, das Informationsaustauschsystem und die Rolle des Cyberschutzes der kritischen Informationsinfrastruktur zusätzlich formalisiert. [21] CERT-UA beim Staatlichen Dienst für Spezialkommunikation und Informationsschutz nimmt Meldungen über Vorfälle entgegen, untersucht sie, unterstützt bei der Beseitigung der Folgen und koordiniert den Austausch von Informationen über Cyberbedrohungen. [9]
Das bedeutet, dass das Modell „die Patientendatenbank schützen“ für das ukrainische Gesundheitswesen bereits nicht mehr ausreicht. Gleichzeitig müssen die Daten, der Behandlungsprozess, die Notfallverfahren und die Fähigkeit der Einrichtung, während eines Angriffs weiterzuarbeiten, geschützt werden.
Große Cybervorfälle im Gesundheitswesen: Was tatsächlich geschah und was sie lehrten
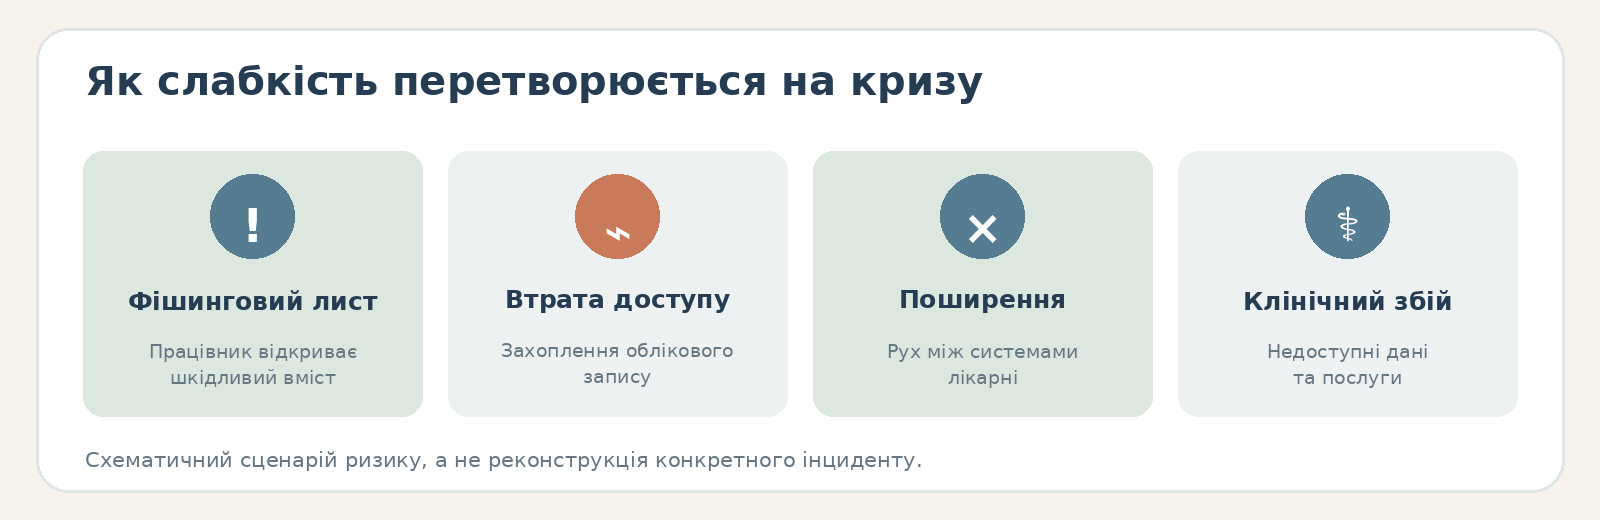
Das wertvollste Material für den Aufbau von Cyberresilienz ist nicht eine Liste „schrecklicher Hacks“, sondern die Analyse, welche Schutzbarrieren konkret versagten und was nach der Kompromittierung mit den klinischen Prozessen geschah.
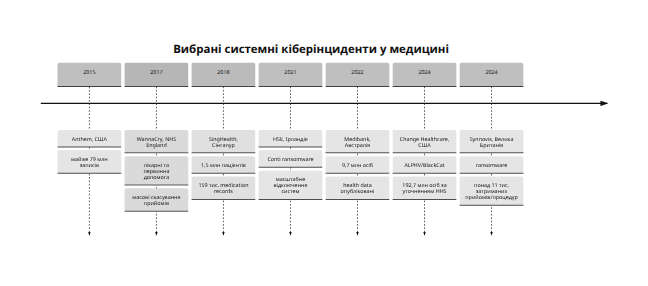
Zusammenfassende Chronologie
| Vorfall | Ausmaß | Methode / zentrale Schwachstelle | Folge für das Gesundheitswesen | Regulatorische Reaktion und Wiederherstellung |
|---|---|---|---|---|
| Anthem, USA, 2015 | Fast 79 Mio. Menschen | Eine Serie externer Cyberangriffe; besonderer Schwerpunkt auf unzureichendem Risikomanagement und unzureichender Kontrolle | Einer der größten Abflüsse medizinischer Daten seiner Zeit | 2018 stimmte Anthem der Zahlung von 16 Mio. US-Dollar mit einem Plan für Korrekturmaßnahmen zu [22] |
| WannaCry, NHS England, 2017 | 80 von 236 Krankenhaus-Trusts waren betroffen bzw. wurden beeinträchtigt; weitere 603 Einrichtungen der Primärversorgung und andere NHS-Organisationen wurden infiziert | Die Ransomware nutzte verwundbare Windows-Systeme ohne Updates; das Nationale Rechnungsprüfungsamt des Vereinigten Königreichs (NAO) stellte fest, dass das Einspielen von Updates und die ordnungsgemäße Konfiguration von Firewalls die Auswirkungen erheblich hätten verringern können | Der NHS verzeichnete 6 912 abgesagte Erstkonsultationen und schätzte die Gesamtzahl der abgesagten Termine auf mehr als 19 000; in fünf Regionen mussten Patienten für dringende Hilfe weitere Strecken zurücklegen. | NAO und NHS führten umfangreiche Untersuchungen durch; bestätigte Fälle des Diebstahls von Patientendaten gab es nicht. [23] |
| SingHealth, Singapur, 2018 | Fast 1,5 Mio. Patienten; bei 159 Tsd. wurden zudem ambulante Unterlagen über die Medikamentenausgabe entwendet | Wahrscheinliches Phishing → verdeckte Bewegung im Netz → Kompromittierung von Administratorkonten → Zugriff auf die Datenbank über Citrix | Ein großer Datenabfluss von nationalem Ausmaß; gezielt wurden zudem die Daten des Premierministers abgefragt | Eine Untersuchungskommission wurde eingesetzt; es erfolgten die Behebung von Schwachstellen, die Trennung von Arbeitsplatzrechnern vom Internet und eine umfassende Information der Patienten; die Kommission gab 16 systemische Empfehlungen ab. [24] |
| HSE, Irland, 2021 | Eine umfassende Kompromittierung des nationalen Gesundheitsdienstes; in der Folge wurden etwa 90 Tsd. Personen über entwendete Informationen benachrichtigt | Phishing-E-Mail im März → Schadsoftware → Ransomware Conti im Mai | Abschaltung eines erheblichen Teils der IT, manuelle Prozesse | Das Lösegeld wurde nicht gezahlt; die HSE ließ eine unabhängige Analyse nach dem Vorfall durchführen, leitete eine mehrjährige forensische Untersuchung der Daten ein, verstärkte den IT-Schutz und die Schulung der Mitarbeitenden. [25] |
| Medibank, Australien, 2022 | Etwa 9,7 Mio. aktuelle bzw. ehemalige Kunden | Nach den Unterlagen des Amts des australischen Informationskommissars (OAIC) gelangten Zugangsdaten eines Auftragnehmers in das Profil seines Browsers; anschließend kam es zu unbefugtem Eindringen, zum Abfluss von Daten und zu einer unzureichenden Eskalation von Warnmeldungen | Personenbezogene Daten und Daten zu Gesundheitsleistungsansprüchen wurden veröffentlicht; Risiko des Identitätsdiebstahls, der Erpressung und psychischer Schäden | 2024 leitete das OAIC vor dem Bundesgericht ein Verfahren zur Verhängung einer zivilrechtlichen Geldstrafe ein; die Australische Bundespolizei (AFP) und die Australische Signalaufklärungsbehörde (ASD) führten strafrechtliche Ermittlungen durch. [26] |
| Change Healthcare, USA, 2024 | Das HHS erfasste später etwa 192,7 Mio. betroffene Personen | Kompromittierte Zugangsdaten → Fernzugriff auf das Citrix-Portal ohne Multi-Faktor-Authentifizierung → verdeckte Bewegung im Netz → unbefugter Abfluss von Daten → Ransomware ALPHV/BlackCat | Gestört wurden die Verarbeitung von Apotheken- und medizinischen Versicherungsansprüchen sowie die Zahlungen an Leistungserbringer; Liquiditätsprobleme bei den Anbietern medizinischer Leistungen | Die Systeme wurden isoliert; die Infrastruktur wurde weitgehend von Grund auf neu aufgebaut; das Amt für Bürgerrechte des HHS (OCR) leitete eine Untersuchung ein; das HHS und die Zentren für Medicare- und Medicaid-Dienste (CMS) führten Maßnahmen zur Sicherung der Kontinuität der medizinischen Versorgung ein. [27] |
| Synnovis, Vereinigtes Königreich, 2024 | Mehr als 11 000 ambulante bzw. geplante Termine wurden verzögert | Ransomware + Datendiebstahl | Die Fähigkeit, Laboruntersuchungen durchzuführen, ging kritisch zurück | Die Daten wurden von den Kriminellen veröffentlicht; Synnovis schaltete die Strafverfolgungsbehörden ein und erwirkte eine gerichtliche Verfügung; die Leistungen waren bis Dezember 2024 vollständig wiederhergestellt. [28] |
Anthem zeigte den Preis des Verlusts der Vertraulichkeit. Das HHS OCR bezeichnete den Vorfall als den größten Datenabfluss bis zu diesem Zeitpunkt und schloss 2018 mit Anthem eine Vereinbarung über 16 Mio. US-Dollar, verbunden mit einem umfassenden Plan für Korrekturmaßnahmen. [22] Das ist ein wichtiger Präzedenzfall: Die Aufsichtsbehörde bewertet nicht nur die Tatsache des Hacks, sondern auch, ob Risikoanalyse, Zugriffsverwaltung und Sicherheitskontrollen angemessen waren.
WannaCry zeigte den Preis der technischen Schulden. Nach den Feststellungen des Nationalen Rechnungsprüfungsamts des Vereinigten Königreichs nutzten die betroffenen Organisationen Windows-Systeme ohne installierte Updates oder Systeme, deren Support eingestellt worden war; grundlegende Maßnahmen zum Einspielen von Updates und zur Verwaltung von Firewalls hätten einen erheblichen Teil der Infektionen verhindern können. Zugleich stellten die offiziellen Stellen keinen Diebstahl von Patientendaten fest – das klinische Risiko entstand vor allem durch die Nichtverfügbarkeit der Systeme. [23]
SingHealth zeigte die Gefahr einer verspäteten Eskalation. Der Erstzugriff wurde wahrscheinlich bereits im August 2017 durch Phishing erlangt. Anschließend bewegte sich der Angreifer monatelang im Netz und kompromittierte Endgeräte, Server und Administratorkonten. Das IT-Personal bemerkte bereits im Juni 2018 Auffälligkeiten, doch die obere Führungsebene und die Agentur für Cybersicherheit Singapurs (CSA) wurden erheblich später informiert. [29] Die Kommission führte das Problem ausdrücklich auf ein unzureichendes Bewusstsein für Cybersicherheit, fehlende Schulung und Ressourcen sowie eine schwache Eskalation zurück. [30]
HSE zeigte, wie lang die Phase nach einem Vorfall sein kann. Die Phishing-E-Mail ging im März 2021 ein, die Ransomware wurde im Mai aktiviert. Noch Jahre nach dem Angriff setzte die HSE die Überwachung fort und benachrichtigte Personen, deren Unterlagen rechtswidrig kopiert worden waren. [31] Die Reaktion auf Vorfälle im Gesundheitswesen endet nicht mit dem Moment „die Server laufen wieder“: Danach folgen die digitale forensische Untersuchung, die Bestimmung des Ausmaßes des Datenabflusses, die Benachrichtigung der Patienten, Gerichtsverfahren, Überwachung, die Auswertung der gewonnenen Erkenntnisse und der Umbau der Kontrollmaßnahmen.
Medibank zeigte die Risiken der Lieferkette und des Schutzes von Zugangsdaten. In den Unterlagen der australischen Aufsichtsbehörde wird die Kompromittierung von Zugangsdaten im Zusammenhang mit einem Mitarbeiter eines IT-Auftragnehmers sowie von Warnmeldungen der Sicherheitssysteme beschrieben, die nicht ordnungsgemäß bearbeitet wurden. Das Amt des australischen Informationskommissars (OAIC) behauptet, Medibank habe keine ausreichenden Maßnahmen zum Schutz sensibler Daten von 9,7 Mio. Personen ergriffen; die Sache wurde an das Bundesgericht Australiens übergeben. [32]
Change Healthcare ist möglicherweise die anschaulichste Lehre zur Multi-Faktor-Authentifizierung. In der Aussage des Vorstandsvorsitzenden der UnitedHealth Group vor dem Finanzausschuss des US-Senats heißt es: Die Angreifer nutzten kompromittierte Zugangsdaten zur Anmeldung an einem Citrix-Portal, auf dem keine Multi-Faktor-Authentifizierung vorhanden war; nach dem Eindringen bewegten sie sich im Netz, exfiltrierten Daten und starteten neun Tage später die Ransomware. [33] Die Wiederherstellung erforderte den Austausch Tausender Laptops, die Änderung von Zugangsdaten sowie den Umbau des Netzes des Rechenzentrums und der Schlüsseldienste. [34] Bis zum 26. April 2024 meldete die UnitedHealth Group mehr als 6,5 Mrd. US-Dollar an beschleunigten Zahlungen und zinslosen Hilfen für Leistungserbringer zur Sicherung ihrer Liquidität. [35]
Synnovis zeigte das systemische Risiko des Outsourcings. Betroffen war nicht ein einzelnes Krankenhaus, sondern der Anbieter von Laborleistungen. Die Folge war der Einbruch der Laborkapazität in mehreren Organisationen des Nationalen Gesundheitsdienstes des Vereinigten Königreichs und mehr als 11 Tsd. verschobene Termine und Eingriffe. [36] Das spricht dafür, dass der Plan zur Sicherstellung der Betriebskontinuität eines Krankenhauses nicht nur das eigene Rechenzentrum umfassen sollte, sondern auch den Ausfall eines kritischen externen Dienstleisters.
Aus diesen Fällen ergibt sich eine grundsätzliche Gesetzmäßigkeit: Ein katastrophales Ergebnis lässt sich selten mit einem einzigen „genialen Hackertrick“ erklären. Meist handelt es sich um eine Kette gewöhnlicher Schwächen: Phishing → Kompromittierung von Zugangsdaten → fehlende Multi-Faktor-Authentifizierung → übermäßige Berechtigungen → unzureichende Segmentierung → verspätete Eskalation → eine nicht geprüfte Datensicherung → das Fehlen eines Plans für die medizinische Versorgung bei Nichtverfügbarkeit der Informationssysteme.
Wie die Cybersicherheit im Gesundheitswesen in verschiedenen Rechtsordnungen organisiert ist
Für einen zusätzlichen Vergleich wurden neben der EU, dem Vereinigten Königreich, den USA, Japan und Israel Australien und Singapur ausgewählt. Australien ist interessant wegen der Kombination aus einem allgemeinen Datenschutzgesetz (Privacy Act), der verpflichtenden Meldung von Datenschutzverletzungen und einem Regime zum Schutz kritischer Infrastruktur; Singapur – wegen des hohen Digitalisierungsgrads, einer zentralisierten Cyberpolitik und einer sehr konkreten finanziellen Förderung der Cybersicherheit im Gesundheitswesen.
Europäische Union. Hier gelten gleichzeitig mehrere Regelungsebenen. Die DSGVO schützt personenbezogene Daten und erkennt Gesundheitsdaten als besondere Kategorie an; die Artikel über die Sicherheit der Verarbeitung und die Meldung von Datenschutzverletzungen bilden die Ebene des Datenschutzes in der Cybersicherheit. Bei einer Verletzung des Schutzes personenbezogener Daten meldet der Verantwortliche in der Regel innerhalb von 72 Stunden der Aufsichtsbehörde, wenn die Verletzung ein Risiko für die Rechte und Freiheiten von Personen begründen kann; bei hohem Risiko kann zudem die Pflicht entstehen, auch die betroffenen Personen selbst zu benachrichtigen.
NIS2 erfasst den Gesundheitssektor als Sektor mit hoher Kritikalität und verlangt Maßnahmen des Cybersicherheits-Risikomanagements. Für erhebliche Vorfälle ist ein mehrstufiges Modell vorgesehen: eine Frühwarnung innerhalb von 24 Stunden, eine Vorfallmeldung innerhalb von 72 Stunden und ein Abschlussbericht, in der Regel spätestens nach einem Monat. Für wesentliche Einrichtungen verlangt die Richtlinie, dass die maximalen Verwaltungsgeldbußen im nationalen Recht mindestens 10 Mio. € oder 2 % des weltweiten Jahresumsatzes betragen. NIS2 wird über die nationalen Gesetze der Mitgliedstaaten angewendet, weshalb sich die zuständigen Behörden und Verfahrensdetails unterscheiden. [38]
Die Verordnung 2025/327 über den Europäischen Raum für Gesundheitsdaten (EHDS) schafft eine weitere Ebene: Regeln für den Zugang der Bürger zu elektronischen Gesundheitsdaten, für die grenzüberschreitende Nutzung über die Plattform MyHealth@EU, für die Sekundärnutzung über die Zugangsstellen für Gesundheitsdaten sowie Anforderungen an Systeme für elektronische Patientenakten (EHR). Die Verordnung wurde 2025 verabschiedet und wird schrittweise eingeführt; deshalb sollte man sie 2026 eher als sich entfaltenden Transformationsrahmen verstehen und nicht als ein auf einmal fertiggestelltes System. [39]
Die EU hat außerdem einen gesonderten Aktionsplan für die Cybersicherheit von Krankenhäusern und Gesundheitseinrichtungen verabschiedet. Die Europäische Kommission sieht ein spezialisiertes Unterstützungszentrum, Frühwarnmechanismen, Schulungen und die Möglichkeit vor, kleineren Gesundheitseinrichtungen Cybergutscheine zu gewähren. Im Juli 2026 meldete ENISA eine dreijährige Vereinbarung mit der Kommission über einen Beitrag von 6 Mio. € zur Unterstützung der Umsetzung dieses Bereichs. [40] Der umfassendere Rechtsakt zur Cybersolidarität, der 2025 in Kraft trat, schafft das Europäische Cyberwarnsystem und die EU-Cybersicherheitsreserve zur Reaktion auf große Vorfälle. [41]
Vereinigtes Königreich. Im Gesundheitswesen Englands ist nach der Verordnung über Netz- und Informationssysteme von 2018 (NIS Regulations) das Ministerium für Gesundheit und Soziales (DHSC) die zuständige Behörde; der offizielle sektorale Leitfaden sieht Pflichten zur Sicherheit, zur Meldung von Vorfällen und zur Rechtsdurchsetzung mit möglichen Geldbußen von bis zu 17 Mio. £ vor. [42] Parallel verlangt die UK GDPR (die britische Fassung der Datenschutz-Grundverordnung), dass meldepflichtige Datenschutzverletzungen dem Amt des Informationsbeauftragten (ICO) in der Regel innerhalb von 72 Stunden gemeldet werden und bei hohem Risiko auch die betroffenen Personen ohne unangemessene Verzögerung benachrichtigt werden. [43]
Besonders wichtig ist die Entwicklung der Unternehmensführung im NHS. In den Leitlinien von 2026 gibt NHS England an, dass Organisationen, die unmittelbar medizinische Versorgung erbringen, anhand des Data Security and Protection Toolkit (DSPT) bewertet werden müssen, das mit dem Cyber Assessment Framework (CAF) des NCSC abgestimmt ist. Die Kontrolle durch Vorstand und Führung muss das Management von Cyberrisiken, den Schutz vor Angriffen und Datenabflüssen, die Erkennung von Bedrohungen, die Minimierung der Folgen sowie die angemessene Nutzung und den Austausch von Daten umfassen. [6] Dadurch verschiebt sich die Cybersicherheit von der „Verantwortung des IT-Leiters“ hin zur Verantwortung auf Vorstandsebene.
USA. Die Sicherheitsregel von HIPAA (des amerikanischen Gesetzes zum Schutz medizinischer Informationen) verlangt von Organisationen, auf die HIPAA Anwendung findet, und von ihren Geschäftspartnern, elektronisch geschützte Gesundheitsinformationen (ePHI) durch administrative, physische und technische Maßnahmen zu schützen und ihre Vertraulichkeit, Integrität und Verfügbarkeit zu gewährleisten. [44]
Die HIPAA-Regel zur Meldung von Datenschutzverletzungen verwendet ein anderes Fristenmodell als die DSGVO. Über eine Verletzung, die 500 oder mehr Personen betrifft, ist der Minister für Gesundheit und Soziale Dienste ohne unangemessene Verzögerung und spätestens 60 Kalendertage nach ihrer Entdeckung zu benachrichtigen; bei kleineren Verletzungen ist eine jährliche Sammelmeldung innerhalb der festgelegten Frist zulässig. Auch individuelle Benachrichtigungen müssen ohne unangemessene Verzögerung und spätestens nach 60 Tagen versandt werden. [45]
Parallel dazu hat das HHS die Cybersicherheits-Leistungsziele für den Gesundheits- und öffentlichen Gesundheitssektor entwickelt – ein freiwilliges sektorales Basisniveau, das auf den Praktiken von HICP (Health Industry Cybersecurity Practices), NIST (Nationales Institut für Standards und Technologie der USA) und CISA (Agentur für Cybersicherheit und Infrastruktursicherheit der USA) aufbaut. Zu den Prioritäten gehören: Schwachstellen von Systemen, E-Mail-Sicherheit, Multi-Faktor-Authentifizierung (MFA), Verschlüsselung, eindeutige Zugangsdaten, Trennung privilegierter Konten, Netzwerksegmentierung, Pläne zur Reaktion auf Vorfälle und Risiken Dritter. [13]
Nach dem Vorfall bei Change Healthcare hat sich die bundesweite Diskussion erheblich verschärft, doch es ist wichtig, geltende Regeln nicht mit Reformvorschlägen zu vermengen. So wies etwa CISA in ihren aktuellen Materialien zum Gesetz über die Meldung von Cybervorfällen in kritischen Infrastrukturen (CIRCIA) darauf hin, dass die Pflichten der Organisationen, auf die es Anwendung finden wird, erst nach Inkrafttreten der endgültigen Regelung wirksam werden; die von CIRCIA vorgeschlagenen Fristen sind daher nicht automatisch als bereits geltende allgemeine Pflicht jedes Krankenhauses auszulegen. [46]
Japan. Die wichtigste Aufsichtsbehörde im Bereich des Datenschutzes ist die Kommission für den Schutz personenbezogener Informationen (PPC), das grundlegende Gesetz ist das Gesetz zum Schutz personenbezogener Informationen (APPI). [47] Das Ministerium für Gesundheit, Arbeit und Soziales (MHLW) verfügt über ein eigenes, weit entwickeltes System von Leitlinien zur Cybersicherheit im Gesundheitswesen. 2026 veröffentlichte das MHLW weiterhin Sicherheitsmeldungen, Checklisten, Leitlinien für medizinische Informationssysteme und Schulungsprogramme und unterhielt einen Kanal zur Meldung von Cybervorfällen. Das Ministerium bittet medizinische Einrichtungen ausdrücklich, es umgehend über Cyberangriffe oder entsprechende Verdachtsfälle zu informieren. [48]
Kommt es zu einem Abfluss personenbezogener Daten, auch von Gesundheitsdaten, oder besteht die Wahrscheinlichkeit eines solchen Abflusses, entsteht zudem die Pflicht, an die PPC zu berichten. Die PPC verlangt eine zeitnahe Erstmeldung; besteht der Verdacht auf böswillige Handlungen, muss der Abschlussbericht innerhalb von 60 Tagen nach der Entdeckung eingereicht werden. Zu den von der PPC ausdrücklich genannten Beispielen meldepflichtiger Ereignisse gehören unbefugter Zugriff und Ransomware. [49]
Das japanische Modell ist auch wegen der Finanzierung interessant: Das MHLW hat eigene Programme zur Sicherheitsbewertung medizinischer Organisationen, zu Schulung und Beratung, und über staatliche Fördermechanismen für kleine und mittlere Unternehmen sowie für die IT kann es die Einführung bestimmter Cybersicherheitsdienste bezuschussen. [50]
Israel. Hier stützt sich der Schutz von Gesundheitsdaten auf das Datenschutzgesetz und die Datenschutzverordnung (Datensicherheit) von 2017. Die Verordnung staffelt die Anforderungen nach dem Sicherheitsniveau der Datenbank und umfasst Sicherheitsrichtlinien, Bestandsaufnahme der Assets, Risikobewertung, physischen Schutz, Zugriffskontrolle, Authentifizierung, Protokollierung, Dokumentation von Vorfällen, Outsourcing, Datensicherungen und Audits. Bei einem schwerwiegenden Sicherheitsvorfall besteht für die betreffenden Datenbanken die Pflicht, den Registerführer der Datenbanken unverzüglich zu benachrichtigen. [51]
Die Änderung 13 des Datenschutzgesetzes trat am 14. August 2025 in Kraft und erweiterte die Durchsetzungsbefugnisse, die finanziellen Sanktionen und die Pflicht zur Benennung eines Datenschutzbeauftragten (DPO) für bestimmte Kategorien von Organisationen erheblich; die offiziellen israelischen Leitlinien nennen unter solchen Stellen ausdrücklich Krankenhäuser und Krankenkassen. [52]
Auf der Ebene der Cybersicherheit koordiniert die Nationale Cyberdirektion Israels (INCD) die staatliche Cyberpolitik; 2025 wurde eine aktualisierte Nationale Cybersicherheitsstrategie mit einem dreijährigen Umsetzungshorizont veröffentlicht. [53] Im März 2026 forderte das Gesundheitsministerium medizinische Organisationen zusätzlich auf, die Cyberalarmstufe zu erhöhen, von außen erreichbare Dienste zu überprüfen und die Überwachung sowie das Risikomanagement zu verstärken. [54]
Australien. Das Datenschutzgesetz und das System der verpflichtenden Meldung von Datenschutzverletzungen (NDB) erfassen unter anderem private Anbieter medizinischer Leistungen. Wenn eine Verletzung voraussichtlich schweren Schaden verursacht, muss die Organisation das OAIC und die betroffenen Personen benachrichtigen; die Bewertung einer vermuteten Verletzung ist innerhalb von 30 Tagen durchzuführen. [55]
Für kritisch wichtige Krankenhäuser gilt zusätzlich das Gesetz über die Sicherheit kritischer Infrastrukturen (SOCI): Über einen kritischen Cybervorfall mit erheblichen Auswirkungen auf die Verfügbarkeit ist die Australische Signalaufklärungsbehörde bzw. das Australische Zentrum für Cybersicherheit (ASD/ACSC) innerhalb von 12 Stunden zu informieren, über einen anderen Cybervorfall mit entsprechenden Auswirkungen – innerhalb von 72 Stunden. [56]
Singapur. Das Gesetz zum Schutz personenbezogener Daten (PDPA) verlangt, der Kommission für den Schutz personenbezogener Daten (PDPC) eine meldepflichtige Verletzung spätestens drei Kalendertage nach der Feststellung dieser Tatsache zu melden; die Personen werden benachrichtigt, wenn die Verletzung ihnen voraussichtlich erheblichen Schaden zufügt. Als erheblich im Ausmaß gilt unter anderem eine Verletzung, die 500 oder mehr Personen betrifft. [58]
Das Cybersicherheitsgesetz erfasst die kritische Informationsinfrastruktur (CII), darunter den Gesundheitssektor. [59] 2026 verschärfte die Agentur für Cybersicherheit Singapurs (CSA) den Verhaltenskodex für CII weiter – mit stärkerem Gewicht auf der Aufsicht durch den Verwaltungsrat, einem Cyberresilienz-Rahmen, Tests und der Suche nach Bedrohungen (Threat Hunting). [60]
Das Gesundheitsministerium Singapurs (MOH) hat außerdem die Basisanforderungen an Cybersicherheit und Datensicherheit für Gesundheitseinrichtungen aktualisiert und Schulungen sowie Unterstützung organisiert, die sich unter anderem an kleine Kliniken richten. [61] Wichtig ist, dass die Unterstützung auch eine finanzielle Dimension hat: 2026 meldete das MOH einen Zuschuss NEHR Connect von bis zu 45 Mio. US-Dollar über vier Jahre; für kleine und mittlere Unternehmen ist zudem eine Kofinanzierung von Cybersicherheitsberatung durch von der CSA zertifizierte Anbieter sowie gesonderte Programme für Firewalls und Schutz vor Schadsoftware vorgesehen. [62]
Auch die finanzielle Verantwortung nach dem PDPA ist erheblich: Für Organisationen mit einem Jahresumsatz in Singapur von mehr als 10 Mio. US-Dollar kann die maximale Geldbuße bis zu 10 % des entsprechenden Umsatzes betragen; für kleinere Organisationen gilt eine alternative gesetzliche Obergrenze. [63]
Vergleichstabelle
Teil 1. Behörden, Rechtsgrundlage und Meldefristen
| Rechtsordnung | Zentrale Behörden | Wichtigste Gesetze und Standards | Meldung von Vorfällen und Datenschutzverletzungen |
|---|---|---|---|
| EU | ENISA, nationale NIS-Behörden und Reaktionsteams (CSIRT), Datenschutzbehörden, Gesundheitsbehörden | GDPR; NIS2; EHDS | NIS2: Frühwarnung – 24 Std., Meldung – 72 Std., Abschlussbericht – ≈ 1 Monat; DSGVO: Verletzung des Schutzes personenbezogener Daten – ≈ 72 Std. |
| Vereinigtes Königreich | DHSC, NHS England, NCSC, ICO | NIS-Verordnung; UK GDPR; DSPT / CAF des NCSC | ICO – 72 Std. bei einer meldepflichtigen Datenschutzverletzung; sektorale Meldungen nach NIS – nach festgelegten Schwellenwerten |
| USA | HHS / OCR, ASPR, CISA, FBI, NIST | HIPAA: Sicherheitsregel und Regel zur Meldung von Datenschutzverletzungen; HICP; HPH CPGs; NIST CSF | ≥ 500 Personen – HHS spätestens nach 60 Tagen; betroffene Personen – binnen 60 Tagen |
| Japan | PPC, MHLW, NCO / IPA / JPCERT | APPI; MHLW-Leitlinien zur Sicherheit medizinischer Informationssysteme | Zeitnahe Erstmeldung; bei böswilligem Abfluss – Abschlussbericht binnen 60 Tagen; das MHLW bittet um umgehende Meldung von Cybervorfällen |
| Israel | Datenschutzbehörde, INCD, Gesundheitsministerium | Datenschutzgesetz; Verordnung über Datensicherheit; Änderung 13 | Schwerwiegender Sicherheitsvorfall – unverzügliche Benachrichtigung der Aufsichtsbehörde nach dem jeweiligen Regime |
| Australien | OAIC, ASD / ACSC, CISC | Datenschutzgesetz / NDB-System; SOCI-Gesetz | NDB – betroffene Personen und OAIC; kritische Krankenhäuser: 12 Std. – erhebliche Auswirkungen auf die Verfügbarkeit, 72 Std. – andere Cybervorfälle |
| Singapur | PDPC, CSA, MOH | PDPA; Cybersicherheitsgesetz; MOH-Basisanforderungen an Cybersicherheit und Datensicherheit | PDPC – binnen 3 Kalendertagen nach Feststellung, dass die Verletzung meldepflichtig ist |
Teil 2. Sanktionen, Strategie, Finanzierung und Schulung
| Rechtsordnung | Mögliche Sanktionen | Strategie und Steuerung | Finanzierung und Unterstützung | Schulung |
|---|---|---|---|---|
| EU | DSGVO – bis zu 20 Mio. € / 4 % des Umsatzes; NIS2 für wesentliche Einrichtungen – nationale Höchstgrenzen von mindestens 10 Mio. € / 2 % | Aktionsplan der EU für die Cybersicherheit von Krankenhäusern; EHDS | Unterstützung durch ENISA; Beitrag der Europäischen Kommission von 6 Mio. €; mögliche Cybergutscheine; Mechanismen des Rechtsakts zur Cybersolidarität | ENISA + nationale Programme [64] |
| Vereinigtes Königreich | Nach NIS – bis zu 17 Mio. £; UK GDPR – gesondertes Durchsetzungsregime | Cyberstrategie für Gesundheit und Sozialfürsorge; Kontrolle auf Vorstandsebene | Zentrale Cyberprogramme des NHS + lokale Haushalte | DSPT, Leitlinien von NCSC / NHS, Simulationsübungen [65] |
| USA | Zivilrechtliche Geldbußen und Vergleiche nach HIPAA; Pläne für Korrekturmaßnahmen | Sektorales Risikomanagement des HHS + Ökosystem von CISA / NIST | Bundesprogramme für Bereitschaft und Unterstützung; kostenlose Ressourcen des HHS; Unterstützung nach großen Vorfällen | HHS Cyber Gateway, HICP, Schulungen nach den CPGs [66] |
| Japan | Regulatorische und strafrechtliche Mechanismen des APPI | Das Gesundheitswesen ist ein Bereich kritischer Infrastruktur | Bewertung durch das MHLW; Zuschüsse für IT und Cyberschutz | Rollenbezogene Programme des MHLW + Support-Stelle für Vorfälle [67] |
| Israel | Verschärfte Geldsanktionen seit 2025 + strafrechtliche Bestimmungen | Nationale Cybersicherheitsstrategie 2025 | Nationale und sektorale Cyberprogramme | Empfehlungen von INCD / Gesundheitsministerium, sektorale Bereitschaft [68] |
| Australien | Bis zu 50 Mio. A$ / das 3-Fache des Vorteils / 30 % des Umsatzes – je nach Formel | Rahmen für den Schutz kritischer Infrastruktur | Staatliche Cyberprogramme; Unterstützung durch das ACSC | Leitlinien und Simulationsübungen des ACSC [69] |
| Singapur | PDPA – bis zu 10 % des Umsatzes in Singapur für große Organisationen | Cybersicherheitsstrategie 2026; Steuerung der kritischen Informationsinfrastruktur (CII) | Zuschuss NEHR Connect von bis zu 45 Mio. S$ über 4 Jahre; Unterstützung für kleine und mittlere Unternehmen | Schulungen von MOH / CSA, Vorlagen, Beratung [70] |
Der Vergleich zeigt eine wichtige Tendenz: Moderne Regime betrachten die Cybersicherheit nicht mehr als rein technisches Problem. In allen entwickelten Modellen treten vier gemeinsame Elemente auf: Verantwortung der Führung, verpflichtendes Risikomanagement, rasche Meldung an den Staat und überprüfbare Wiederherstellungsbereitschaft. [71]
Ein praktisches Modell der Cyberresilienz einer medizinischen Einrichtung
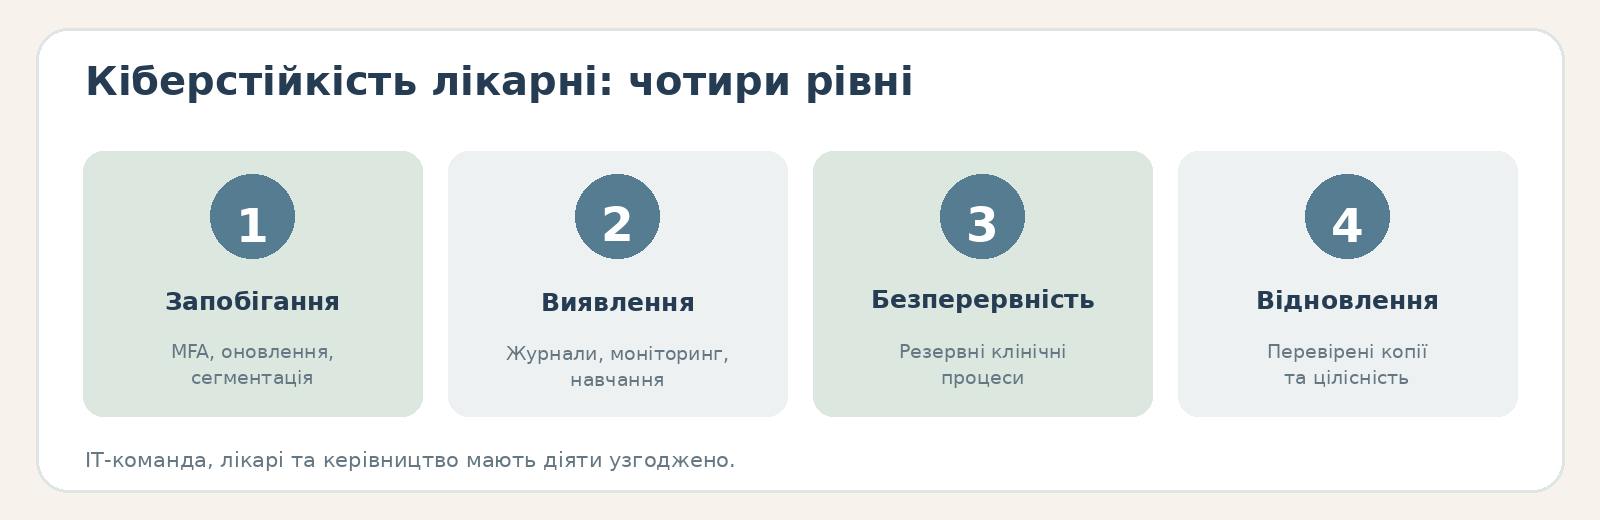
Ein hochwertiges Cybersicherheitsprogramm sollte nicht mit dem Kauf eines Produkts beginnen, sondern mit der Antwort auf die Frage: Welche klinischen Prozesse dürfen nicht stillstehen, und von welchen digitalen Assets hängen sie ab?
Ein typisches Steuerungsmodell kann so aussehen:
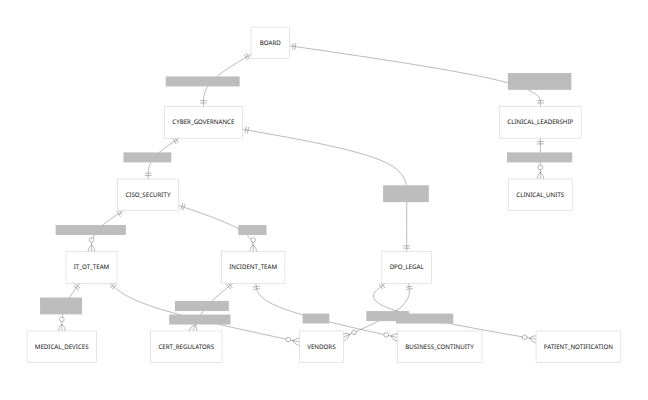
Das Kernprinzip: Der Leiter der Informationssicherheit (CISO) kann nicht allein für ein Risiko verantwortlich sein, das einen Operationssaal, ein Labor oder eine Notaufnahme lahmlegen kann. Eigentümer eines solchen Risikos muss die Führung der Organisation sein, und die klinische Leitung muss sich an den Tests der Pläne zur Betriebskontinuität und zur Notfallwiederherstellung beteiligen. Deshalb betont der NHS 2026 die Kontrolle von Cyberrisiken und der Wiederherstellung durch Vorstand und Führung. [6]
Technisches Minimum. Erste Priorität muss die Sicherheit der Benutzerkonten haben: Multi-Faktor-Authentifizierung (MFA) für den Fernzugriff, für Administratoren, Cloud-Dienste und die elektronische Patientenakte; getrennte privilegierte Konten; minimal erforderliche Zugriffsrechte; rasche Deaktivierung der Konten ausgeschiedener Mitarbeitender; Verzicht auf gemeinsam genutzte Konten, wo dies klinisch möglich ist. Der Vorfall bei Change Healthcare ist praktisch ein Lehrbuchbeleg für das Risiko eines Fernzugriffsportals ohne MFA. [33] Das HHS nimmt MFA, eindeutige Zugangsdaten und die Trennung privilegierter Konten in die Cybersicherheits-Leistungsziele für den Gesundheitssektor auf. [13]
Die zweite Ebene ist die Bestandsaufnahme der Assets und das Schwachstellenmanagement. Eine medizinische Einrichtung muss nicht einfach die Zahl der Computer kennen, sondern den Eigentümer jedes kritischen Assets, das Betriebssystem, die Firmware, die Softwareversion, die Erreichbarkeit aus dem Internet, den Supportstatus beim Hersteller, die klinische Kritikalität, die Art der Datensicherung und die zulässige Ausfallzeit. Die Lehre aus WannaCry besteht gerade darin, dass nicht unterstützte Systeme ohne Updates eine bekannte technologische Schwäche in ein systemisches Problem des Gesundheitswesens verwandelten. [23]
Die dritte ist die Netzwerksegmentierung. Klinische Systeme, die administrative IT-Infrastruktur, das medizinische Internet der Dinge und Betriebstechnologien, das WLAN für Gäste, die Infrastruktur der Datensicherung und die Umgebung zur Verwaltung privilegierter Zugriffe dürfen nicht ein einziges flaches Netz bilden. Das garantiert keinen Schutz vor dem Eindringen, erschwert aber die seitliche Bewegung im Netz erheblich – eine Phase, die sowohl bei SingHealth als auch bei Change Healthcare wichtig war. [72]
Die vierte ist die Datensicherung als reale Fähigkeit und nicht als formale Markierung. Erforderlich sind mindestens logisch isolierte oder unveränderliche Kopien der kritischen Daten, eine Zugriffskontrolle auf die Sicherungssysteme und ein regelmäßiger Wiederherstellungstest. Bei der elektronischen Patientenakte sollte nicht nur die Wiederherstellung einer Datei getestet werden, sondern auch das Szenario: „Können wir das klinische System innerhalb der vereinbarten Wiederherstellungszeit (RTO) und des vereinbarten Wiederherstellungspunkts (RPO) wiederherstellen und die Integrität der Aufzeichnungen überprüfen?“
Die fünfte sind Werkzeuge zur Erkennung und Reaktion auf Endgeräten (EDR), das System zum Management von Sicherheitsereignissen (SIEM), die Protokollierung und die Einrichtung der Bedrohungserkennung. Die Protokolle des Fernzugriffs, der Systeme zur Kontenverwaltung, der elektronischen Patientenakte, von Active Directory, der Firewall, des VPN, von Cloud-Diensten und der Handlungen privilegierter Benutzer müssen korreliert werden. SingHealth zeigt, dass einzelne Techniker Auffälligkeiten sehen können, die Organisation sie aber ohne Korrelation und ein korrektes Eskalationsmodell nicht zu einem einheitlichen Bild des Angriffs zusammensetzt. [73]
Die sechste ist die Sicherheit von Medizinprodukten. Für jedes an das Netz angeschlossene Gerät müssen der Hersteller, die Dauer des Supports und das Ende des Lebenszyklus, verfügbare Updates, Netzwerkabhängigkeiten, die Art der Authentifizierung, der Mechanismus der Fernwartung und die klinischen Folgen seiner Nichtverfügbarkeit bekannt sein. Lässt sich ein Gerät wegen Zertifizierungsbeschränkungen oder Beschränkungen des Herstellers nicht aktualisieren, wird das Risiko durch Segmentierung, eine Liste zugelassener Anwendungen, Netzwerküberwachung, eingeschränkten Fernzugriff und einen Austauschplan kompensiert.
Die siebte ist die Sicherheit Dritter. Ein Vertrag mit einem Labor, einem Cloud-Anbieter, einem Anbieter eines Krankenhaus- oder medizinischen Informationssystems, einem Telemedizin-Dienst oder einem externen Security Operations Center (SOC) sollte nicht das abstrakte „gewährleistet Informationssicherheit“ enthalten, sondern konkrete Anforderungen: Multi-Faktor-Authentifizierung; Verschlüsselung; Protokollierung; Meldung von Vorfällen; Zusammenarbeit bei der forensischen Untersuchung; Beseitigung von Schwachstellen; Kontrolle von Unterauftragnehmern; Datensicherung; RTO/RPO; Beweissicherung; Auditrecht; sichere Löschung von Daten; Plan für den Ausstieg aus dem Vertrag. Die Folgen der Vorfälle bei Change Healthcare und Synnovis zeigen, dass betriebliche Abhängigkeit als Cyberabhängigkeit zu betrachten ist. [74]
Organisatorisches Minimum. Jeder kritische klinische Dienst muss einen schriftlichen Plan für die Arbeit bei Systemausfall haben. Nicht „die IT stellt das System wieder her“, sondern konkret: Wie registrieren wir einen neuen Patienten ohne Krankenhausinformationssystem; wie prüfen wir die Medikationshistorie; wie bestellen wir Laboruntersuchungen; wie erhalten wir Ergebnisse; wie dokumentieren wir die Verabreichung von Arzneimitteln; was geschieht mit den medizinischen Bildern; wie übertragen wir nach der Wiederherstellung Papieraufzeichnungen zurück in die elektronische Patientenakte; wie verhindern wir Doppelungen und Fehler bei der Datenübertragung.
Rechtliches Minimum. Eine medizinische Einrichtung muss ein Datenverzeichnis und eine Rechtskarte haben: welche Kategorien von Daten verarbeitet werden, wer nach nationalem Recht Eigentümer oder Verantwortlicher der Daten oder die entsprechende Stelle ist, welche Dritten Zugriff haben, auf welcher Rechtsgrundlage, wo physisch und in welcher Rechtsordnung die Daten gespeichert werden, welche Aufbewahrungsfristen gelten, welche Anforderungen an die Meldung von Datenschutzverletzungen bestehen und wer berechtigt ist, über die Benachrichtigung der Aufsichtsbehörde und der Patienten zu entscheiden.
Für die Ukraine ist es wichtig, dies mit dem Regime von eHealth (ESOZ), dem Gesetz „Über den Schutz personenbezogener Daten“, den Regeln der ärztlichen Schweigepflicht, den Rechtsvorschriften über Informations- und Kommunikationssysteme und dem neuen System zur Reaktion auf Cybervorfälle zu verknüpfen. [75]
Schulungsminimum. Ein jährlicher Kurs zur Cyberaufklärung allein genügt nicht. Empfohlen wird, die Schulung nach Rollen aufzuteilen:
| Gruppe | Was einzuüben ist |
|---|---|
| Alle Mitarbeitenden | Erkennen von Phishing, Diebstahl von Zugangsdaten und verdächtigen Anfragen zur Multi-Faktor-Authentifizierung; Umgang mit Patientendaten; rasche Meldung von Vorfällen |
| Ärzte / Pflegekräfte | Verfahren für die Arbeit bei Systemausfall, sicherer Zugriff auf die elektronische Patientenakte, tragbare Geräte, Notfallarbeitsabläufe |
| IT-Fachleute | Schutz von Konfigurationen, Einspielen von Updates, Datensicherung, Segmentierung, Protokolle, EDR-Werkzeuge, digitale Forensik |
| Systemadministratoren | Verwaltung privilegierter Zugriffe (PAM), privilegierte Konten, Verfahren für den Notfallzugriff |
| Führung | Entscheidungsfindung bei einem Ransomware-Angriff, Kommunikation, rechtliche Risiken, Priorisierung von Leistungen |
| Juristen / Datenschutzbeauftragte | Bewertung der Datenschutzverletzung, Benachrichtigung der Aufsichtsbehörde und der Patienten, Beweissicherung |
| Einkauf | Anforderungen an die Sicherheit Dritter in Verträgen, Vereinbarung über das Dienstleistungsniveau (SLA), Meldung von Vorfällen, Bedingungen für den Ausstieg aus dem Vertrag |
Ein solcher rollenbasierter Ansatz entspricht den Richtungen, die HHS, NHS und MHLW entwickeln. [76]
Aktionsplan nach einem Cybervorfall
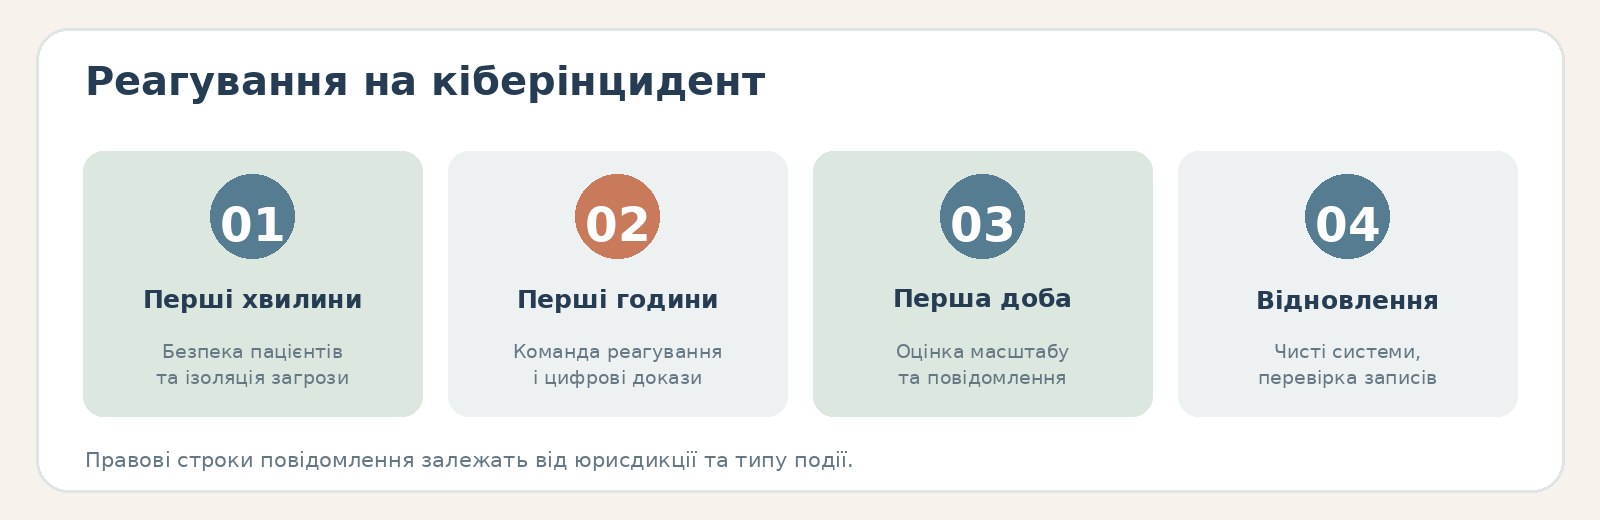
Die ersten Stunden nach einem Angriff sind der Moment, in dem eine falsche Entscheidung sowohl den klinischen als auch den rechtlichen Schaden vergrößern kann. Der Plan zur Reaktion auf Vorfälle einer medizinischen Einrichtung muss im Voraus genehmigt, getestet und mit dem Plan zur Betriebskontinuität abgestimmt sein.
| Zeithorizont | Wichtigste Maßnahmen |
|---|---|
| Erste Minuten | Einen Leiter der Vorfallreaktion bestimmen; die Auswirkungen auf klinische Prozesse bestätigen; kompromittierte Assets isolieren; keine Beweise vernichten; wo erforderlich, auf Verfahren für die Arbeit bei Systemausfall umstellen |
| Bis zu einigen Stunden | IT-Fachleute und den Sicherheitsdienst, die klinische Leitung, Juristen und den Datenschutzbeauftragten, die Führung sowie die Kommunikationsabteilung einbinden; den Angriffsvektor bestimmen; kompromittierte Zugangsdaten sperren; flüchtige digitale Beweise und Protokolle sichern |
| Erste 24 Stunden | Ausmaß des Vorfalls, Umfang der offengelegten Daten, betroffene Systeme und kritische Leistungen bestimmen; Datensicherungen prüfen; CERT/CSIRT und Aufsichtsbehörden benachrichtigen, falls hierzu eine Pflicht besteht; alternative klinische Prozesse organisieren |
| 24–72 Stunden | Eindämmung und Beseitigung der Bedrohung fortsetzen; rechtliche Bewertung der Datenschutzverletzung durchführen; verpflichtende Meldungen versenden; eine geprüfte öffentliche Erklärung vorbereiten; kontrollierte Wiederherstellung beginnen |
| Folgende Tage | Vorrangige Systeme in einer sauberen Umgebung wiederherstellen; Zugangsdaten und Schlüssel ändern; Überwachung verstärken; Datenintegrität prüfen; mit Patienten, Dienstleistern und Strafverfolgungsbehörden zusammenarbeiten |
| Nach der Stabilisierung | Unabhängige Analyse nach dem Vorfall und Ursachenanalyse durchführen; Mängel der Kontrollmaßnahmen beseitigen; Bericht für die Führung vorbereiten; Risikoregister aktualisieren; Planspielübung wiederholen |
Die Erfahrungen der EU mit NIS2 zeigen besonders gut, warum man vor Beginn der Meldung nicht auf das „vollständige forensische Bild“ warten kann: Das System sieht eine Frühwarnung innerhalb von 24 Stunden vor, dann eine Meldung innerhalb von 72 Stunden und erst später – einen Abschlussbericht. [77] Eine ähnliche Logik besteht in Australien für kritische Infrastruktur: 12 Stunden für die schwerwiegendsten Vorfälle mit Auswirkungen auf die Verfügbarkeit. [56]
Für die Ukraine sollte die Zusammenarbeit mit CERT-UA im Voraus in den Plan aufgenommen werden. Das Team nimmt offiziell Meldungen entgegen, führt Untersuchungen durch und leistet Hilfe bei der Beseitigung der Folgen. [9]
Was bei einem Ransomware-Angriff nicht getan werden sollte: unkoordiniert sämtliche Geräte abschalten; Protokolle löschen; selbstständig von privaten Konten aus Kontakt mit den Angreifern aufnehmen; Ursache oder Ausmaß öffentlich benennen, bevor sie durch eine forensische Untersuchung bestätigt sind; Systeme in einem kompromittierten Netz wiederherstellen; Datensicherungen an eine Umgebung anschließen, in der die Verankerung des Angreifers noch nicht beseitigt ist; die Zahlung eines Lösegelds als Ersatz für die Wiederherstellung betrachten.
Die Fälle HSE und Change Healthcare zeigen zwei unterschiedliche Entscheidungen zum Lösegeld: Die HSE zahlte kein Lösegeld, während der Vorstandsvorsitzende der UnitedHealth Group bestätigte, persönlich die Entscheidung zur Zahlung bei Change Healthcare getroffen zu haben. [78] Daraus folgt keine universelle Regel „niemals“ oder „immer“ zu zahlen. Die Entscheidung hängt von der Position der Strafverfolgungsbehörden, dem Sanktionsregime, den klinischen Folgen, der Möglichkeit der Wiederherstellung, der Versicherung und der rechtlichen Bewertung ab. Aber der Eingang einer Lösegeldforderung darf nicht der erste Moment sein, in dem die Führung diese Richtlinie bespricht.
Kurze Vorlagen für Richtlinien und Verfahren
Vorlage einer Richtlinie zur Zugriffsverwaltung
Zweck: den Zugriff auf medizinische Informationen ausschließlich entsprechend den dienstlichen und klinischen Befugnissen zu gewährleisten.
Regel: Alle Benutzer haben persönliche Konten. Die Multi-Faktor-Authentifizierung (MFA) ist für den Fernzugriff, privilegierte Konten und andere festgelegte kritische Systeme verpflichtend. Rechte werden nach den Prinzipien der minimal erforderlichen Zugriffsrechte und des rollenbasierten Zugriffs vergeben.
Überprüfung: Rechte werden nach einem Positionswechsel und regelmäßig überprüft; nach Beendigung von Arbeits- bzw. Vertragsverhältnissen wird der Zugriff unverzüglich entzogen.
Notfallzugriff: Ein Zugriff unter Umgehung der üblichen Regeln („Glas einschlagen“) ist nur bei klinischer Notwendigkeit zulässig, wird automatisch protokolliert und unterliegt einer nachträglichen Prüfung.
Der Ansatz entspricht den Cybersicherheits-Leistungszielen des HHS (CPGs) und den Prinzipien des kontrollierten Zugriffs, die in eHealth (ESOZ) angewendet werden. [79]
Vorlage eines Verfahrens zur Meldung eines verdächtigen Vorfalls
Jeder Mitarbeitende, der eine ungewöhnliche Anmeldung am System, Phishing, eine Ransomware-Meldung, unbefugten Zugriff, den Verlust eines Geräts oder ein auffälliges Verhalten eines klinischen Systems bemerkt, führt keine eigene Untersuchung durch, sondern meldet dies unverzüglich über den festgelegten Kanal dem Support oder dem Security Operations Center (SOC).
Die Meldung muss enthalten: Zeit, System/Gerät, eine kurze Beschreibung, einen Screenshot (wenn möglich), Handlungen des Benutzers vor dem Ereignis.
Das Team zur Reaktion auf Vorfälle bestimmt den Schweregrad, die Auswirkungen auf klinische Prozesse und die Notwendigkeit einer Eskalation an die Führung, den Datenschutzbeauftragten, Juristen, CERT oder die Aufsichtsbehörde.
Das Problem der verspäteten Eskalation ist eine der zentralen Lehren aus SingHealth. [73]
Vorlage einer Vertragsklausel zur Sicherheit Dritter
Der Dienstleister wendet für den Fern- und den privilegierten Zugriff die Multi-Faktor-Authentifizierung an, führt eine Protokollierung von Sicherheitsereignissen, unterhält einen Prozess zum Schwachstellenmanagement, verschlüsselt sensible Daten bei der Übertragung und Speicherung, unterhält eine getestete Fähigkeit zur Datensicherung und Wiederherstellung und benachrichtigt den Auftraggeber über einen bestätigten oder begründet vermuteten Sicherheitsvorfall spätestens X Stunden nach dessen Entdeckung.
Der Dienstleister bewahrt digitale Beweise auf, unterstützt die Untersuchung des Vorfalls, meldet die eingebundenen Unterauftragnehmer und ändert den Ort oder die Rechtsordnung der Verarbeitung von Gesundheitsdaten nicht ohne das im Vertrag vorgesehene Verfahren.
Die Frist im Vertrag sollte zweckmäßigerweise kürzer angesetzt werden als die externe regulatorische Frist, da die Gesundheitseinrichtung sonst physisch nicht in der Lage sein könnte, ihre eigene Meldepflicht zu erfüllen.
Vorlage einer Richtlinie zur Datensicherung und Wiederherstellung
Für jedes kritische klinische System werden die Wiederherstellungszeit (RTO) und der Wiederherstellungspunkt (RPO) festgelegt.
Mindestens eine Datensicherung muss gegen Änderung oder Löschung unter Verwendung von Betriebszugangsdaten geschützt sein.
Der Wiederherstellungstest wird nach einem genehmigten Zeitplan durchgeführt.
Die Ergebnisse des Wiederherstellungstests werden dokumentiert und dem Systemverantwortlichen berichtet.
Eine Datensicherung gilt erst nach bestätigter Wiederherstellung und Integritätsprüfung als brauchbar.
Vorlage eines Verfahrens für die Arbeit bei Systemausfall infolge eines Ransomware-Angriffs
Bei Verlust des Zugriffs auf die elektronische Patientenakte ordnet die verantwortliche klinische Leitung den Übergang in den Betriebsmodus bei Systemausfall an.
Es werden im Voraus vorbereitete Papier-/lokale Formulare zur Identifizierung von Patienten, zur Medikamentengabe, für Laboraufträge, medizinische Bilder und klinische Aufzeichnungen verwendet.
Nach der Wiederherstellung werden die Daten nach dem Verfahren der doppelten Kontrolle in die elektronische Patientenakte übertragen, um Doppelungen und Übertragungsfehler zu minimieren.
Die Wiederherstellung der IT-Systeme und die Wiederherstellung der klinischen Prozesse sind getrennte Arbeitsstränge, die der Leiter der Vorfallreaktion synchronisiert.
Checkliste zur Bereitschaft einer medizinischen Einrichtung und strategische Schlussfolgerungen
Nachstehend ein praktisches Instrument zur Selbsteinschätzung. Eine Antwort „Nein“ bedeutet nicht automatisch ein kritisches Versagen, aber die Summe der Antworten „Nein“ in einer Kategorie weist auf ein systemisches Risiko hin.
| Kontrollfrage | Ja / Teilweise / Nein |
|---|---|
| Erhält der Leiter der Einrichtung bzw. der Vorstand regelmäßig einen Bericht über Cyberrisiken? | ☐ |
| Sind die Verantwortlichen für Informationssicherheit (CISO) und für den Schutz personenbezogener Daten (DPO) bestimmt? | ☐ |
| Gibt es ein aktuelles Verzeichnis aller kritischen IT-Assets und Medizinprodukte? | ☐ |
| Sind für jeden kritischen klinischen Dienst seine Abhängigkeiten von der IT bestimmt? | ☐ |
| Ist die Multi-Faktor-Authentifizierung (MFA) für VPN, Fernzugriff, Cloud-Dienste und privilegierte Konten aktiviert? | ☐ |
| Verwenden Administratoren getrennte privilegierte Konten? | ☐ |
| Sind gemeinsam genutzte Konten beseitigt oder streng kontrolliert? | ☐ |
| Gibt es ein Verfahren zum Entzug des Zugriffs unmittelbar nach dem Ausscheiden oder einem Positionswechsel? | ☐ |
| Werden aus dem Internet erreichbare Ressourcen regelmäßig auf Schwachstellen gescannt? | ☐ |
| Ist für kritische Updates eine garantierte Frist für die Installation festgelegt? | ☐ |
| Sind nicht unterstützte Systeme bekannt und gibt es einen Plan für ihren Austausch oder ihre Segmentierung? | ☐ |
| Sind das klinische, das administrative, das Gästenetz, das Netz der Medizinprodukte und das Netz der Datensicherung segmentiert? | ☐ |
| Erfassen EDR-Werkzeuge oder eine vergleichbare Überwachung der Endgeräte die kritischen Server und PCs? | ☐ |
| Umfasst die zentrale Protokollierung Benutzerkonten, VPN, Active Directory, die elektronische Patientenakte, die Firewall und Cloud-Dienste? | ☐ |
| Sind die Protokolle davor geschützt, von einem gewöhnlichen Administratorkonto gelöscht zu werden? | ☐ |
| Gibt es isolierte oder unveränderliche Datensicherungen der kritischen Systeme? | ☐ |
| Wurde in den letzten 12 Monaten ein realer Wiederherstellungstest durchgeführt? | ☐ |
| Sind für die elektronische Patientenakte, das Labor-, das Radiologie- und das Krankenhausinformationssystem RTO/RPO festgelegt und getestet? | ☐ |
| Kann die Notaufnahme ohne die elektronische Patientenakte arbeiten? | ☐ |
| Hat das Labor ein Verfahren für die Arbeit ohne Laborinformationssystem? | ☐ |
| Gibt es einen Papier- bzw. Offline-Prozess für die Verordnung und Gabe von Medikamenten? | ☐ |
| Gibt es einen Plan zum Abgleich der Papieraufzeichnungen nach der Wiederherstellung der Systeme? | ☐ |
| Sind kritische Dienstleister verpflichtet, Vorfälle rasch zu melden? | ☐ |
| Enthalten die Verträge Anforderungen an Sicherheit, Datensicherung, Audit, forensische Untersuchung und Ausstieg aus dem Vertrag? | ☐ |
| Sind alle Unterauftragnehmer und Speicherorte der Patientendaten in der Cloud bekannt? | ☐ |
| Wurde der Plan zur Reaktion auf Vorfälle im Laufe des Jahres aktualisiert? | ☐ |
| Gibt es aktuelle Kontakte zu CERT/CSIRT, zur Aufsichtsbehörde, zu Strafverfolgungsbehörden und zum Versicherer? | ☐ |
| Fand im Laufe des Jahres eine Schulung zu einem Ransomware-Angriff statt? | ☐ |
| Wurden der Direktor, die klinische Leitung, Juristen und die Kommunikationsabteilung in die Schulung einbezogen? | ☐ |
| Absolviert das Personal regelmäßig Schulungen zu Phishing und Cybersicherheit? | ☐ |
| Kennen die Mitarbeitenden einen einfachen Kanal, über den sie einen Vorfall melden können? | ☐ |
| Gibt es eine rechtliche Matrix der Fristen für die Meldung von Datenschutzverletzungen und Cybervorfällen? | ☐ |
| Gibt es eine genehmigte Vorlage für die Benachrichtigung von Patienten? | ☐ |
| Gibt es eine gesonderte Richtlinie für Entscheidungen zu Lösegeld und Erpressung? | ☐ |
| Werden nach Vorfällen und „Beinahe-Vorfällen“ die gewonnenen Erkenntnisse ausgewertet? | ☐ |
Praktisch lässt sich das Ergebnis so bewerten: 90–100 % „Ja“ – ein reifes Programm, das dennoch fortlaufend getestet werden muss; 70–89 % – eine akzeptable Basis mit konkreten Lücken; 50–69 % – eine erhebliche operative Verwundbarkeit; weniger als 50 % – Priorität sollte nicht der Erwerb einer neuen technologischen Plattform sein, sondern der Aufbau einer grundlegenden Steuerung und der Wiederherstellungsfähigkeit. Dies ist keine regulatorische Skala, sondern ein Managementinstrument für die interne Lückenanalyse.
Für eine ukrainische Einrichtung ist es zweckmäßig, die ersten Investitionen in folgender Reihenfolge zu verteilen: Sicherheit der Benutzerkonten und MFA → Bestandsaufnahme der Assets → Datensicherung und Wiederherstellung → Update- und Schwachstellenmanagement → Netzwerksegmentierung → Protokollierung und Bedrohungserkennung → Reaktion auf Vorfälle → klinische Verfahren für die Zeit eines Systemausfalls → Sicherheit der Dienstleister → erweiterte Möglichkeiten eines Security Operations Center (SOC). Diese Reihenfolge entspricht der Art der Schwächen, die sich tatsächlich bei WannaCry, SingHealth, HSE, Medibank und Change Healthcare gezeigt haben. [80]
Für ein kleines Krankenhaus bedeutet das nicht, dass ein großes eigenes SOC aufgebaut werden muss. Ein Teil der Funktionen kann als verwaltete Dienstleistung eingekauft werden, aber Risiko und Verantwortung lassen sich nicht auslagern. Die Führung muss dennoch wissen, welche Daten und Systeme kritisch sind, wer den Zugriff des Angreifers beenden kann, wer die elektronische Patientenakte wiederherstellt, wie viel Zeit dies in Anspruch nimmt und wie die Ärzte bis zur Wiederherstellung arbeiten werden.
Für das staatliche Gesundheitssystem ist eine weitere Ebene erforderlich: sektorale Bedrohungsaufklärung, einheitliche grundlegende Schutzmaßnahmen, zertifizierte und geprüfte Anbieter, zentrale Berichterstattung, Finanzierung des Cyberschutzes kleiner Krankenhäuser, gemeinsame Übungen zwischen den Einrichtungen, Ausweichmechanismen für Labore und das elektronische Gesundheitssystem sowie eine nationale Koordination der Reaktion auf Vorfälle. Genau in diese Richtung bewegen sich die EU, der NHS, Japan und Singapur. [81]
Für die Ukraine wäre ein Modell besonders vielversprechend, in dem das minimale Basisniveau der Cybersicherheit für medizinische Einrichtungen nicht nur mit dem Schutz personenbezogener Daten verknüpft ist, sondern auch mit der Fähigkeit, bei Ausfall digitaler Systeme Hilfe zu leisten. Faktisch bedeutet dies die Annäherung dreier traditionell getrennter Disziplinen:
Cybersicherheit + Patientensicherheit + Betriebskontinuität = Cyberresilienz im Gesundheitswesen.
Genau das ist die wichtigste Lehre des letzten Jahrzehnts. Die reifsten Systeme fragen nicht mehr: „Wird unser Krankenhaus angegriffen?“ Sie planen, wie man die Ausbreitung eines Angriffs verhindert, wie man Patienten während eines Vorfalls weiter behandelt und wie man sich ohne Verlust von Vertrauen und Integrität der medizinischen Daten erholt.
Für die Ukraine wird dieser Ansatz durch das Kriegsrisiko zusätzlich verstärkt. CERT-UA verzeichnete 2026 bereits Kampagnen, zu deren Zielen Krankenhäuser gehörten, während sich die digitale Medizin zunehmend auf eHealth (ESOZ) und miteinander verbundene Informationssysteme stützt. [82] Daher sollte die Cyberresilienz des Gesundheitssystems auf derselben Ebene betrachtet werden wie die Resilienz der Energieversorgung, der Kommunikation und anderer kritischer Bereiche.
Unsere Projekte
Veteranenprojekte
- veterano.info – ein Informationsprojekt für Veteranen und ihre Familien vom Veteranencluster der Ukraine und vom Veteraneninstitut.
- veterano.media – das Medium des Veteranenclusters der Ukraine: Nachrichten, Geschichten und praktische Orientierung für Veteranen und Familien.
- veterano.army – eine Personalagentur für Unternehmen: Wir vermitteln arbeitsfähige Veteranen entsprechend dem Bedarf der Wirtschaft – Produktion, Lager, Logistik, Büro.
- veterano.bio – digitaler Nachweis des Veteranenstatus und Übersetzung von Dokumenten: geschütztes Profil, mehrsprachige Bescheinigung.
- veterano.digital – „Einheitliches Fenster“ – eine digitale Anlaufstelle für Veteranen in der Bildung: Anfragen auf jedem bequemen Weg, ein persönlicher Bildungsweg.
Partnerprojekte des Ökosystems
- Agentur für den Wiederaufbau der Ukraine – eine Vereinigung, die die Anstrengungen von Staat, Wirtschaft und Gemeinden für den Wiederaufbau und die Entwicklung der Ukraine nach dem Krieg bündelt.
- Nationales Institut für Regionalentwicklung – verbindet Wissenschaft, Bildung, Wirtschaft und Staat, um die Entwicklung der Regionen zu beschleunigen.
- NDIAZ „Innovationen, Investitionen, Intelligenz“ – ein wissenschaftliches Forschungs-, Informations- und Analysezentrum, Kiew.
- Wohltätigkeitsstiftung „Rekonstruktion und Entwicklung der Ukraine“ – mobile Lazarette für die ukrainischen Streitkräfte.
- AGGR World / ITTA – Nachrichten aus Wirtschaft, Verteidigung, Unternehmen und Gesellschaft.
Fertige Entwicklungen von SmartGT
- Smart CMS – ein kostenloses und sicheres CMS mit integrierter KI für Inhalte, Plugins für Ihre Aufgaben und einem komfortablen Block-Editor.
- Smart LMS – Lernplattformen schlüsselfertig: Kurse, Tests, Aufgaben, Zertifikate und Verkauf von Zugängen; jede Schule mit eigener Domain und eigener Marke, alle über ein Panel.
- BOT-panel – Verwaltung von Telegram-Bots mit AI in einem Panel: Rundsendungen, Kontakte, Zeiterfassung, Freigabe von Dokumenten, Bewertung der Kommunikationsqualität.
- Smart Audit – kostenlose Prüfung einer Website in 3 Minuten: Sicherheit, Sichtbarkeit in Suchmaschinen, Geschwindigkeit, Bereitschaft für AI-Agenten; ohne Registrierung.
- Smart 360 – ERP und CRM für Unternehmen: Kunden und Deals im Verkaufstrichter, Artikelstamm und Preislisten, Lager, Dokumente und Verträge in einem System.
- Smart Window – das einheitliche Fenster für Führungskräfte – wie das Cockpit aufgebaut ist und was darin zu sehen ist.
Quellen
Ukraine
- Olha Danschenko. „Cybersicherheit im Gesundheitswesen: Wie schützt man Patientendaten im Zeitalter der Digitalisierung“, PRAVO.UA, 16. September 2026. [15]
- Werchowna Rada der Ukraine. Gesetz der Ukraine „Über den Schutz personenbezogener Daten“, geltende Fassung. [83]
- Werchowna Rada der Ukraine. Gesetz Nr. 4336-IX vom 27. März 2025 zum Schutz von Informationen und zum Cyberschutz staatlicher Informationsressourcen und der kritischen Informationsinfrastruktur. [21]
- ESOZ / Staatsunternehmen „Elektronische Gesundheit“. Offizielle Materialien zum Schutz personenbezogener und medizinischer Daten in der zentralen Datenbank von eHealth. [20]
- CERT-UA [9]
Europäische Union
- European Union. Directive 2022/2555 — NIS2 Directive. [77]
- European Union. Regulation 2016/679 — General Data Protection Regulation. [12]
- European Union. Regulation 2025/327 — European Health Data Space. [39]
- ENISA. Checking-up on Health: Ransomware Accounts for 54% of Cybersecurity Threats, 2023. [18]
- ENISA. [19]
- European Commission. Cybersecurity in healthcare, 2026. [84]
- ENISA, 2026. [85]
- European Commission / EU. Cyber Solidarity Act und European Cybersecurity Reserve. [41]
Vereinigtes Königreich
- National Audit Office. Investigation: WannaCry cyber attack and the NHS, 2017. [23]
- NHS England. Board and executive assurance: cyber security risk, 2026. [6]
- UK Department of Health and Social Care. The Network and Information Systems Regulations 2018: guide for the health sector in England. [42]
- Information Commissioner’s Office. Guidance on personal data breach reporting under UK GDPR. [43]
- NHS England. Synnovis cyber incident. [28]
- ICO. Statement concerning the Synnovis cyber attack. [86]
USA
- U.S. HHS Office for Civil Rights. HIPAA Security Rule materials. [44]
- U.S. HHS. HIPAA Breach Notification Rule, 2026 reporting instructions. [45]
- HHS Cyber Gateway. Healthcare and Public Health Cybersecurity Performance Goals. [87]
- HHS OCR. Anthem pays OCR $16 Million in record HIPAA settlement following largest health data breach in history, 2018. [22]
- HHS OCR. Change Healthcare Cybersecurity Incident Frequently Asked Questions. [88]
- Andrew Witty / UnitedHealth Group. Testimony before the U.S. Senate Finance Committee: Change Healthcare cyberattack. [89]
- UnitedHealth Group. Updates restoration Change Healthcare. [90]
- U.S. Department of Justice. ALPHV/BlackCat ransomware operations. [91]
Irland
- Health Service Executive. Conti cyber attack on the HSE — Independent Post Incident Review. [92]
- HSE. [31]
Japan
- Personal Information Protection Commission of Japan. APPI — laws and policies. [47]
- PPC Japan. Reporting personal-data leaks, unauthorized access ransomware. [49]
- Ministry of Health, Labour and Welfare. Portal cybersecurity measures for medical institutions, guidance, checklists, training, reporting, procedures. [48]
- MHLW. Cybersecurity support and assessment programme for medical institutions. [93]
Israel
- Israel Privacy Protection Authority. Guidance on Privacy Protection Regulations (Data Security) 2017. [51]
- Israel Privacy Protection Authority. Amendment 13 to the Privacy Protection Law, effective from August 2025, updated guidance, 2026. [52]
- Israel National Cyber Directorate. National Cybersecurity Strategy 2025. [53]
- Israel Ministry of Health. Cybersecurity directions to health organisations, 2026. [54]
Australien
- Office of the Australian Information Commissioner. Notifiable Data Breaches scheme guidance. [55]
- OAIC. OAIC takes civil penalty action against Medibank, 2024. [94]
- OAIC. Regulatory guidance on current maximum Privacy Act civil penalties. [57]
- Australian Cyber Security Centre / cyber.gov.au. Mandatory reporting under the Security of Critical Infrastructure Act, including critical hospital assets. [56]
- Australian Federal Police. Official investigation materials concerning the Medibank attack. [95]
Singapur
- Personal Data Protection Commission. Data breach notification requirements. [58]
- PDPC. Updated PDPA enforcement regime and financial penalty limits. [63]
- Cyber Security Agency of Singapore. Cybersecurity Act and Critical Information Infrastructure requirements. [96]
- Singapore Ministry of Health. Healthcare Cyber Security and Data Security Essentials, training and support measures, 2026. [61]
- Singapore Ministry of Health. Funding measures including NEHR Connect Grant and cybersecurity support for providers, 2026. [62]
- Committee of Inquiry into the Cyber Attack on Singapore Health Services Patient Database. Official public report, 10 January 2019. [97]