医疗领域的网络安全:保护患者数据、保障医疗服务连续性与医疗卫生体系韧性
医疗数字化改变了网络风险的本质。电子病历、实验室信息系统、远程医疗、电子处方、医疗设备、云服务、保险结算系统和国家登记系统为患者带来了显著的好处,但同时也使信息基础设施成为提供医…
作者:
Artem Honcharenko,PhD——国际技术转移协会(ITTA)主席,数字化转型、人工智能、技术创新与国际技术转移领域专家,KNUBA“Architecture of Resilience”退伍军人研究所负责人
Mykhailo Vasianovych,SmartGT首席执行官(CEO),数字化转型与AI领域专家,国家区域发展研究所高级研究员,公益组织“NAMIR慈善基金会”理事,VCU人工智能孵化器协调人。
Andrii Stanko,PhD,捷尔诺波尔伊万·普留伊国立技术大学计算机集成技术教研室高级讲师,该校(TNTU)信息技术中心讲师
医疗数字化改变了网络风险的本质。电子病历、实验室信息系统、远程医疗、电子处方、医疗设备、云服务、保险结算系统和国家登记系统为患者带来了显著的好处,但同时也使信息基础设施成为提供医疗服务过程的一部分。因此,医疗领域的网络安全已不再仅仅是保密问题。它关乎患者安全、治疗的连续性、临床决策的完整性以及公共卫生体系的韧性。美国卫生与公众服务部明确提出了这一原则:网络安全就是患者安全。[1]
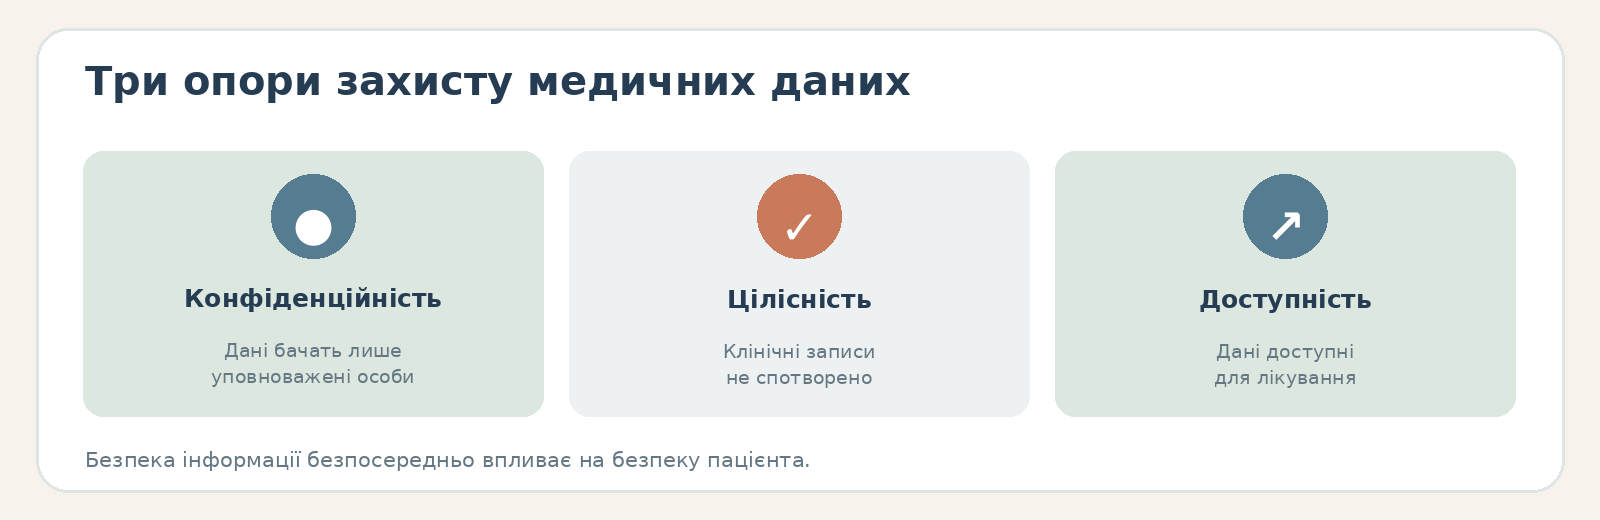
PRAVO.UA门户网站上的文章《医疗领域的网络安全:如何在数字化时代保护患者数据》着重强调了受保护信息的三个基本属性——保密性、完整性和可用性。人为因素、访问控制、人员培训以及医疗信息的法律制度发挥着特殊作用。对乌克兰而言,这些论点得到了《个人数据保护法》、信息保护与网络安全立法、电子医疗系统ESOZ的规则以及2025年国家网络事件响应体系改革的印证。[2]
全球实践表明,对医疗机构发动攻击最危险的后果往往不是文件本身被窃,而是系统丧失运行能力。2017年五月,WannaCry勒索软件攻击导致英国国家医疗服务体系取消了数千次就诊。2021年对爱尔兰卫生服务体系的攻击始于一封钓鱼邮件,最终导致系统大规模瘫痪。
2024年针对Change Healthcare公司的网络攻击扰乱了美国相当一部分医疗卫生体系的处方和支付流程。对英国Synnovis实验室的攻击导致超过11,000次门诊就诊和择期手术被推迟。[3]
数据泄露的规模也可能是系统性的。Anthem公司报告称受影响者近79百万人;新加坡国家医疗网络SingHealth近1.5百万人;澳大利亚医疗保险公司Medibank约9.7百万人;截至2025年七月,美国卫生与公众服务部记录到约192.7百万人的信息受到Change Healthcare事件的波及。[4]
监管模式也在发生变化。在欧盟,NIS2指令(欧盟网络与信息系统安全指令)将网络安全从“IT职能”提升为管理层责任,要求进行风险管理,并对重大事件实行多阶段报告。欧盟《通用数据保护条例》(GDPR)单独规范个人数据安全违规行为;《欧洲健康数据空间条例》(EHDS)为电子医疗数据和电子病历(EHR)系统增加了新的一层规则。[5]
在英国,国家医疗服务体系(NHS)正转向通过数据安全与保护工具包(DSPT)进行评估,该工具包与英国国家网络安全中心(NCSC)的网络评估框架(CAF)相协调。[6]
美国将《健康保险流通与责任法案》(HIPAA)的强制性规则——《安全规则》和《数据泄露通知规则》——与自愿性的《医疗卫生与公共卫生部门网络安全绩效目标》(HPH CPGs)结合起来。[7]日本、以色列、澳大利亚和新加坡展现了各不相同但日趋相似的模式:行业规则、强制性风险管理、向国家机关报告、人员培训以及强化管理层责任。[8]
对医疗机构而言的关键结论是:仅靠杀毒软件、安全运营中心(SOC)或保密政策,不可能建立足够的网络韧性。至少需要同时在六个层面开展工作:治理、身份与访问管理、分段与备份、医疗设备与供应商的保护、事件响应/业务连续性保障,以及对人员的持续培训。
对乌克兰而言,这一点尤为重要,因为面临双重背景:医疗服务的大规模数字化以及战争。2026年四月,CERT-UA曾明确通报过一个网络威胁集群,其攻击目标包括医院。[9]因此,医疗机构的网络韧性应被视为临床安全、民事韧性和国家安全的组成部分。
医疗领域网络安全的含义及其风险为何特殊
重要的是,首先应从医疗数据的法律地位而非技术入手:数字医疗处理的是关于个人最敏感的信息类别之一,因此网络防护必须保障患者隐私权的实现。[10]
从实践意义上讲,医疗领域的网络安全是由管理、法律、组织、技术、临床和教育措施构成的整体,旨在确保:
| 属性 | 对医疗的意义 | 危险违规示例 |
|---|---|---|
| 保密性 | 只有获得授权的人员才能查看医疗信息 | 公开诊断结果、精神科或生殖健康数据 |
| 完整性 | 病历记录、医嘱、检查结果未被未经授权篡改 | 篡改过敏史、化验结果、药物剂量 |
| 可用性 | 医生在需要时能够获取数据和系统以提供救治 | 勒索软件锁死电子病历、实验室或处方系统 |
| 真实性 | 系统能够可靠地确认是谁在执行操作 | 被盗的医生账户被用来访问电子病历 |
| 可追溯性 | 能够查明谁、在何时查看或修改了什么 | 缺少日志使数字取证无法进行 |
| 韧性 | 即使部分IT系统失效,医疗服务仍能继续 | 医院转入经过测试的应急流程 |
正是可用性使医疗不同于许多其他行业。在银行,系统不可用意味着支付延迟;在医院,则可能意味着无法迅速查看化验结果、进行诊断检查、确认血型、调取过敏史,或妥善组织手术。英国国家医疗服务体系(NHS)、爱尔兰卫生服务体系(HSE)、美国公司Change Healthcare(医疗支付与保险索赔处理运营商)以及英国实验室服务供应商Synnovis的经验表明,网络攻击可能直接转化为医疗服务运行层面的中断。[11]
医疗数据的生命周期很长。银行卡可以重新发放,但基因特征、病史、精神科诊断或接受过某种治疗的事实是无法“更换”的。正因如此,欧洲GDPR(欧盟《通用数据保护条例》)将健康数据列入特殊类别个人数据,并对其处理设定了更高的法律制度。[12]
医疗领域的漏洞面极为广泛。典型的医院同时运行着多种医疗信息系统:电子病历(EHR)和医院信息系统(HIS)、医学影像归档系统(PACS)、实现实验室(LIS)和放射科(RIS)工作自动化的专用系统、药房系统、财务系统、门禁系统、电子邮件、虚拟专用网络(VPN)、Wi-Fi无线网络、服务器、云服务、患者门户、数百乃至数千台工作站,以及接入网络的医疗设备。因此,一个薄弱组件或一家承包商被攻陷,就可能为入侵更关键的系统打开通路。正因如此,美国卫生与公众服务部(HHS)在其《医疗卫生网络安全绩效目标》中,专门提出了关于多因素认证、特权账户分离、漏洞管理,以及应对第三方相关风险与事件的要求。[13]
供应链是临床风险的一部分。Change Healthcare和Synnovis表明,一个服务节点被攻陷,就可能影响大量相互独立的医疗机构。Change Healthcare为保险公司、药房与医疗服务提供者之间的关键交易流程提供支持,而Synnovis则为NHS的多家机构提供实验室服务。[14]
人为因素依然至关重要——网络钓鱼、密码、员工的误操作,以及培育网络安全文化的必要性。实践证实了这一点。
公共卫生风险有别于单个医院的风险。针对疫苗接种登记系统、实验室网络、流行病学监测、传染病报告系统或国家医疗数据交换的网络攻击,可能降低国家用于评估威胁的数据质量。电子健康数据与潜在健康威胁及未来大流行之间的这种联系,正是欧洲健康数据空间(EHDS)逻辑中明确体现的内容。[17]
在欧洲,这一问题具有系统性。ENISA(欧盟网络安全局)分析了2021年一月至2023年三月期间医疗卫生领域215起公开已知的事件,发现勒索软件占所研究案例的54%;53%的事件针对医务人员,42%则专门针对医院。[18]在ENISA关于2024年的较新材料中,勒索软件约占与健康相关事件的45%,数据泄露约占28%。[19]
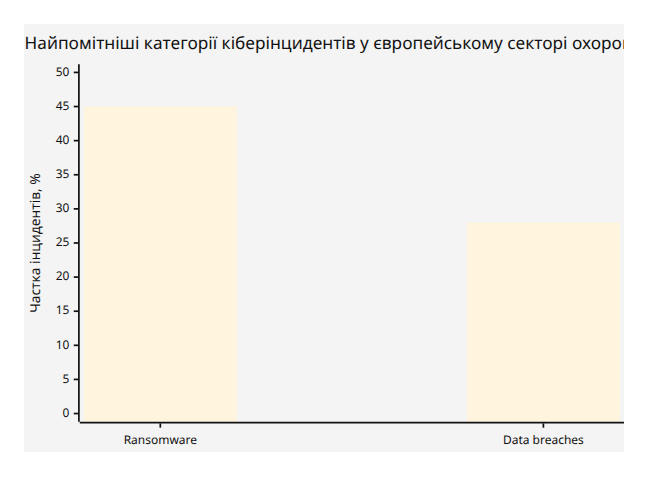
数据来源:ENISA;图中仅显示两个最大的类别,因此这些数值不应被理解为各类事件的完整且互斥的分布。[19]
乌克兰的情况。电子医疗系统ESOZ的官方资料描述了个人数据与医疗数据的分离、受控的认证与授权、合格电子签名(QES)/双因素认证的使用、访问限制以及综合信息保护体系。乌克兰国家卫生服务局(NHSU)是ESOZ中央数据库的所有者,国有企业“Electronic Health”负责其管理。[20]
2025年修订之后,乌克兰立法进一步确立了国家网络事件响应体系、信息交换体系以及关键信息基础设施网络防护的作用。[21]隶属国家特殊通信局的CERT-UA受理事件报告,开展事件调查,协助消除后果,并协调网络威胁信息的交换。[9]
这意味着,对乌克兰医疗而言,“保护患者数据库”的模式已经不够。必须同时保护数据、治疗过程、备用流程,以及机构在遭受攻击期间继续运转的能力。
重大医疗网络事件:实际发生了什么,又带来了哪些教训
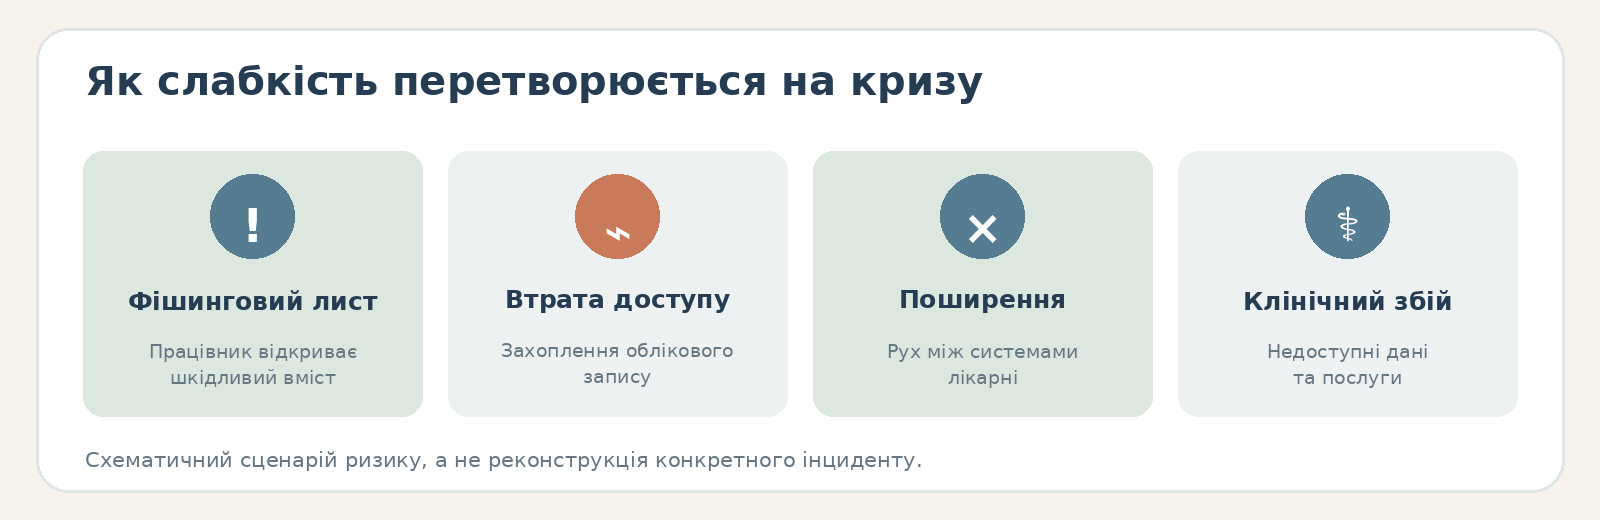
对构建网络韧性最有价值的素材,不是一份“骇人入侵”的清单,而是对以下问题的分析:究竟哪些防护屏障失效了,以及系统被攻陷之后临床流程发生了什么。
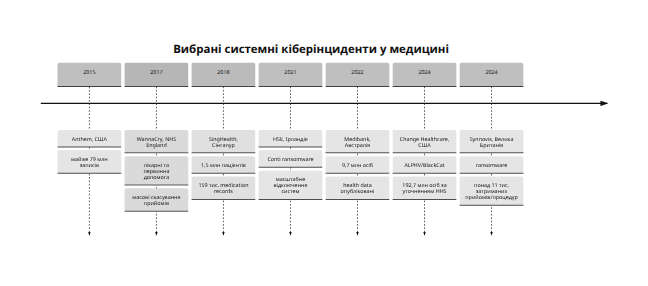
汇总时间线
| 事件 | 规模 | 手法/关键薄弱环节 | 对医疗的影响 | 监管回应与恢复 |
|---|---|---|---|---|
| Anthem,美国,2015年 | 近79百万人 | 一系列外部网络攻击;重点在于风险管理与控制不足 | 当时最大的医疗数据泄露事件之一 | 2018年,Anthem同意支付$16百万,并执行纠正行动计划 [22] |
| WannaCry,英格兰NHS,2017年 | 236家医院信托中有80家受到感染/影响;另有603家基层医疗机构及NHS其他机构被感染 | 勒索软件利用了未安装更新的存在漏洞的Windows系统;英国国家审计署(NAO)指出,安装更新并正确配置防火墙本可大幅降低影响 | NHS记录到6,912次首次就诊被取消,并估计被取消的预约总数超过19,000次;在五个地区,患者不得不前往更远的地方寻求急诊救治。 | NAO和NHS开展了大规模审查;未证实有患者数据被窃取的事实。 [23] |
| SingHealth,新加坡,2018年 | 近1.5百万名患者;其中159千人的门诊用药记录也被窃取 | 疑似网络钓鱼 → 在网络内隐蔽横向移动 → 管理员账户被攻陷 → 经由Citrix访问数据库 | 全国范围的重大泄露;另有针对总理数据的定向查询 | 成立了调查委员会;修复了漏洞,将工作站与互联网隔离,并对患者进行了大规模告知;委员会提出了16项系统性建议。[24] |
| HSE,爱尔兰,2021年 | 国家卫生服务体系遭到大规模入侵;随后就被窃取的信息通知了约90千人 | 三月的钓鱼邮件 → 恶意软件 → 五月的Conti勒索软件 | 大部分IT系统被关闭,转为人工流程 | 未支付赎金;HSE开展了独立的事后分析和多年期的数据取证调查,并加强了IT防护和员工培训。[25] |
| Medibank,澳大利亚,2022年 | 约9.7百万名现有/前客户 | 据澳大利亚信息专员办公室(OAIC)的材料,承包商的凭据被保存到其浏览器配置文件中;随后发生了未经授权的入侵、数据外泄,且告警升级处理不足 | 个人信息及健康理赔数据被公开;存在身份盗用、勒索和心理伤害的风险 | 2024年,OAIC在联邦法院启动了追究民事罚款的诉讼;澳大利亚联邦警察(AFP)与澳大利亚信号局(ASD)开展了刑事调查。[26] |
| Change Healthcare,美国,2024年 | HHS随后记录到约192.7百万人受到影响 | 凭据被攻陷 → 在未启用多因素认证的情况下远程访问Citrix门户 → 在网络内隐蔽横向移动 → 未经授权的数据外泄 → ALPHV/BlackCat勒索软件 | 药房和医疗保险索赔处理以及向供应商的付款受到干扰;医疗服务提供者出现现金流问题 | 系统被隔离;基础设施在很大程度上从零重建;HHS民权办公室(OCR)启动了调查;HHS与医疗保险和医疗补助服务中心(CMS)采取了措施以维持医疗服务的连续性。[27] |
| Synnovis,英国,2024年 | 超过11,000次门诊/择期就诊被推迟 | 勒索软件 + 数据窃取 | 开展实验室检测的能力严重下降 | 犯罪分子公开了数据;Synnovis联系了执法机关,并获得了法院禁令;服务已于2024年十二月前全面恢复。[28] |
Anthem显示了丧失保密性的代价。HHS OCR称该事件为当时规模最大的数据泄露,并于2018年与Anthem达成了$16百万的和解协议,同时附加了规模可观的纠正行动计划。[22]这是一个重要的先例:监管机构评估的不仅是入侵这一事实本身,还包括风险分析、访问管理和安全控制措施是否得当。
WannaCry显示了技术债务的代价。根据英国国家审计署的结论,受影响的机构使用的是未安装更新的Windows系统,或已停止支持的系统;基本的更新安装和防火墙管理措施本可防止相当一部分感染。同时,官方机构并未确认存在患者数据被窃取的事实——临床风险主要源于系统不可用。[23]
SingHealth显示了告警升级不及时的危险。最初的访问权限很可能早在2017年八月就已通过网络钓鱼获得。此后,攻击者数月间在网络中横向移动,攻陷了终端设备、服务器和管理员账户。IT人员早在2018年六月就已发现异常,但高层管理人员和新加坡网络安全局(CSA)得到通报的时间要晚得多。[29]调查委员会明确将这一问题与网络安全意识不足、培训和资源匮乏以及告警升级薄弱联系起来。[30]
HSE显示了事件后阶段可能有多么漫长。钓鱼邮件于2021年三月收到,勒索软件于五月被激活。攻击发生数年后,HSE仍在持续监测,并向其文件被非法复制的人员发出通知。[31]医疗领域的事件响应并不会在“服务器重新运转”的那一刻结束:随后仍要进行数字取证、确定数据泄露范围、通知患者、应对诉讼、持续监测、总结经验教训并重建控制措施。
Medibank显示了供应链与凭据保护方面的风险。澳大利亚监管机构的材料描述了与某IT承包商员工相关的凭据被攻陷,以及安全系统发出的告警未得到妥善处理。澳大利亚信息专员办公室(OAIC)称,Medibank未采取足够措施保护9.7百万人的敏感数据;该案已移交澳大利亚联邦法院。[32]
Change Healthcare——或许是关于多因素认证最直观的一课。UnitedHealth Group首席执行官向美国参议院财政委员会作证时指出:攻击者利用被攻陷的凭据登录了Citrix门户,而该门户未启用多因素认证;入侵后,他们在网络中横向移动,外泄数据,并在九天后启动了勒索软件。[33]恢复工作需要更换数千台笔记本电脑、更改凭据、重建数据中心网络和关键服务。[34]截至2024年四月26日,UnitedHealth Group报告称,已向医疗服务提供者提供了超过$6.5十亿的预付款项和无息援助,以维持其流动性。[35]
Synnovis显示了外包的系统性风险。受害者不是某一家医院,而是实验室服务供应商。后果是英国国家医疗服务体系的多家机构同时丧失实验室能力,并有超过11千次就诊和手术被推迟。[36]这有力地说明,医院的业务连续性计划不应只涵盖自有数据中心,还应涵盖关键外部供应商的失效。
从这些案例中可以得出一个基本规律:灾难性的后果很少是由某种“天才黑客手段”造成的。更常见的是一连串普通的薄弱环节:网络钓鱼 → 凭据被攻陷 → 缺少多因素认证 → 权限过大 → 分段不足 → 告警升级不及时 → 备份未经验证 → 缺乏信息系统不可用期间提供医疗服务的预案。
不同司法辖区如何组织医疗领域的网络安全
为作进一步比较,除欧盟、英国、美国、日本和以色列之外,还选取了澳大利亚和新加坡。澳大利亚的有趣之处在于它兼具隐私保护通用法(Privacy Act)、强制性数据泄露通知以及关键基础设施保护制度;新加坡则以数字化程度高、集中统一的网络政策,以及对医疗卫生网络安全极为具体的资金支持而见长。
欧盟。这里同时存在多个层级的监管。GDPR保护个人数据,并将健康数据认定为特殊类别;其中关于处理安全和数据泄露通知的条款,构成了网络安全中的隐私保护层级。发生个人数据泄露时,控制者通常应在72小时内通知监管机构,前提是泄露可能对个人的权利和自由造成风险;若风险较高,还可能产生通知数据主体本人的义务。
NIS2将医疗卫生领域列为高关键性行业,并要求采取网络安全风险管理措施。对于重大事件,规定了多阶段模式:24小时内发出早期预警,72小时内提交事件通知,并通常最迟在一个月内提交最终报告。对于重要实体,该指令要求各国国内法规定的最高行政罚款不低于€10百万或全球年营业额的2%。NIS2通过成员国的国内法实施,因此主管机关和程序细节各不相同。[38]
关于欧洲健康数据空间(EHDS)的第2025/327号条例又增加了一个层级:公民获取电子健康数据的规则、通过MyHealth@EU平台进行的跨境使用、通过健康数据访问机构进行的二次使用,以及对电子病历(EHR)系统的要求。该条例于2025年通过,并分阶段实施,因此在2026年,更恰当的理解是将其视为正在展开的转型框架,而不是一个一步到位、已经完成的体系。[39]
欧盟还通过了专门的《医院和医疗机构网络安全行动计划》。欧盟委员会设想设立专门的支持中心、早期预警机制、培训,并有可能向规模较小的医疗机构提供网络代金券。2026年七月,ENISA报告称,已与委员会签订一项为期三年的协议,出资€6百万,用于支持这一方向的落实。[40]范围更广的《网络团结法》于2025年生效,设立了欧洲网络预警系统和欧盟网络安全储备,用于应对重大事件。[41]
英国。在英格兰的医疗卫生领域,根据《2018年网络与信息系统条例》(NIS Regulations),主管机关是卫生与社会保障部(DHSC);官方行业指南规定了安全义务、事件报告和执法措施,可能的罚款最高可达£17百万。[42]与此同时,UK GDPR(《通用数据保护条例》的英国版本)要求就应予通报的数据泄露通知英国信息专员办公室(ICO),通常应在72小时内进行;风险较高时,还应不得无故拖延地通知受影响的个人。[43]
NHS公司治理的演变尤为重要。在2026年的指引中,NHS England指出,直接提供医疗服务的机构应接受数据安全与保护工具包(DSPT)评估,该工具包与NCSC的网络评估框架(CAF)相协调。董事会和管理层的监督应涵盖网络风险管理、对攻击和数据泄露的防范、威胁检测、后果最小化,以及数据的正当使用与共享。[6]这使网络安全从“IT经理的责任”转变为董事会层面的责任。
美国。HIPAA(美国医疗信息保护法)的《安全规则》要求受HIPAA约束的机构及其商业伙伴,通过管理、物理和技术措施保护电子受保护健康信息(ePHI),并确保其保密性、完整性和可用性。[44]
HIPAA的《数据泄露通知规则》采用与GDPR不同的时限模式。对于涉及500人或以上的泄露,必须不得无故拖延地通知卫生与公众服务部部长,且最迟在发现后60个日历日内;对于规模较小的泄露,允许在规定期限内进行年度汇总通知。向个人发出的通知同样必须不得无故拖延,且最迟在60天内。[45]
与此同时,HHS制定了《医疗卫生与公共卫生部门网络安全绩效目标》——一项自愿性的行业基线,建立在HICP(医疗卫生网络安全实践)、NIST(美国国家标准与技术研究院)和CISA(美国网络安全与基础设施安全局)的实践之上。其优先事项包括:系统漏洞、电子邮件安全、多因素认证(MFA)、加密、唯一凭据、特权账户分离、网络分段、事件响应计划以及第三方风险。[13]
Change Healthcare事件之后,联邦层面的讨论明显升温,但重要的是不要把现行规则与改革提案混为一谈。例如,CISA在其关于《关键基础设施网络事件报告法》(CIRCIA)的最新材料中指出,适用该法的机构的义务只有在最终规则生效后才会开始;因此,CIRCIA提出的时限不应被自动视为每家医院已经适用的通用义务。[46]
日本。隐私保护领域的主要监管机构是个人信息保护委员会(PPC),基础性法律是《个人信息保护法》(APPI)。[47]厚生劳动省(MHLW)拥有一套独立且完善的医疗卫生网络安全指南体系。2026年,MHLW继续发布安全警示、检查清单、医疗信息系统指南和培训项目,并维持网络事件报告渠道。该省明确请求医疗机构就网络攻击或相关嫌疑及时向其报告。[48]
如果发生或可能发生个人数据泄露,包括健康数据泄露,还会产生向PPC报告的义务。PPC要求迅速提交初步通知;若怀疑存在恶意行为,应自发现之日起60天内提交最终报告。PPC明确列举的应予报告的事件示例包括未经授权的访问和勒索软件。[49]
日本模式的有趣之处还在于资金:MHLW设有针对医疗机构的专门安全评估、培训和咨询项目,并可通过政府对中小企业和IT的支持机制,补贴特定网络安全服务的引入。[50]
以色列。在这里,健康数据保护以《隐私保护法》和2017年《隐私保护(数据安全)条例》为依据。该条例根据数据库的安全级别区分要求,涵盖安全政策、资产清点、风险评估、物理防护、访问控制、认证、日志记录、事件记录、外包、备份和审计。发生严重安全事件时,相关数据库须立即通知数据库注册官。[51]
《隐私保护法》第13号修正案于2025年八月14日生效,大幅扩大了执法权限、经济处罚,并规定特定类别的机构有义务任命数据保护官(DPO);以色列官方指南明确将医院和医院疾病基金列为此类主体。[52]
在网络安全层面,国家网络政策由以色列国家网络局(INCD)统筹;2025年公布了更新后的《国家网络安全战略》,实施期限为三年。[53]2026年三月,卫生部另外要求医疗机构提高网络警戒级别,复核对外可访问的服务,并加强监测和风险管理。[54]
澳大利亚。《隐私法》和强制性数据泄露通知机制(NDB)涵盖包括私营医疗服务提供者在内的主体。如果泄露可能造成严重伤害,机构应通知OAIC和受影响的个人;对疑似泄露的评估应在30天内完成。[55]
对于关键医院,还适用《关键基础设施安全法》(SOCI):对可用性造成重大影响的重大网络事件,须在12小时内报告澳大利亚信号局/澳大利亚网络安全中心(ASD/ACSC),而其他具有相应影响的网络事件须在72小时内报告。[56]
新加坡。《个人数据保护法》(PDPA)要求,就应予通报的数据泄露通知个人数据保护委员会(PDPC),最迟须在确认该事实后三个日历日内;若泄露可能对个人造成重大伤害,则须通知相关个人。涉及500人或以上的泄露,尤其被视为规模重大。[58]
《网络安全法》涵盖关键信息基础设施(CII),包括医疗卫生领域。[59]2026年,新加坡网络安全局(CSA)继续强化CII《实践守则》,更加强调董事会监督、网络韧性框架、测试与威胁狩猎。[60]
新加坡卫生部(MOH)还更新了医疗卫生机构的《网络安全与数据安全基本要求》,并组织了培训和支持,尤其面向小型诊所。[61]重要的是,这种支持还具有资金层面:2026年,MOH公布了总额最高$45百万、为期四年的NEHR Connect补助;对于中小企业,还规定了对CSA认证供应商提供的网络安全咨询服务的共同出资,以及针对防火墙和恶意软件防护工具的专项计划。[62]
PDPA规定的经济责任同样不容小觑:对于在新加坡年营业额超过$10百万的机构,最高罚款可达相应营业额的10%;对规模较小的机构,则适用另一种法定上限。[63]
对比表
第1部分。主管机构、法律框架与报告时限
| 司法辖区 | 主要机构 | 主要法律与标准 | 事件与数据泄露的报告 |
|---|---|---|---|
| 欧盟 | ENISA、各国NIS主管机关与事件响应小组(CSIRT)、数据保护机构、卫生主管机关 | GDPR; NIS2; EHDS | NIS2:早期预警——24小时,事件通知——72小时,最终报告——≈1个月;GDPR:个人数据泄露——≈72小时 |
| 英国 | DHSC, NHS England, NCSC, ICO | NIS条例;UK GDPR;DSPT/NCSC的CAF | ICO——应予通报的数据泄露为72小时;NIS行业报告——按规定阈值 |
| 美国 | HHS / OCR, ASPR, CISA, FBI, NIST | HIPAA:《安全规则》与《数据泄露通知规则》;HICP;HPH CPGs;NIST CSF | ≥500人——向HHS报告,最迟60天;向受影响个人通知——60天内 |
| 日本 | PPC, MHLW, NCO / IPA / JPCERT | APPI;MHLW《医疗信息系统安全指南》 | 迅速提交初步通知;恶意泄露的,最终报告在60天内;MHLW请求立即报告网络事件 |
| 以色列 | 隐私保护机构、INCD、卫生部 | 《隐私保护法》;《数据安全条例》;第13号修正案 | 严重安全事件——依相应制度立即通知监管机构 |
| 澳大利亚 | OAIC, ASD / ACSC, CISC | 《隐私法》/NDB机制;SOCI法 | NDB——通知受影响个人和OAIC;关键医院:12小时——对可用性有重大影响,72小时——其他网络事件 |
| 新加坡 | PDPC, CSA, MOH | PDPA;《网络安全法》;MOH《网络安全与数据安全基本要求》 | PDPC——自确认数据泄露应予通报之后起3个日历日内 |
第2部分。处罚、战略、资金与培训
| 司法辖区 | 潜在处罚 | 战略与治理 | 资金与支持 | 培训 |
|---|---|---|---|---|
| 欧盟 | GDPR——最高€20百万/营业额的4%;NIS2针对重要实体——各国最高限额不低于€10百万/2% | 欧盟《医院网络安全行动计划》;EHDS | ENISA支持;欧盟委员会出资€6百万;可能提供网络代金券;《网络团结法》机制 | ENISA + 各国计划 [64] |
| 英国 | NIS——最高£17百万;UK GDPR——单独的执法制度 | 医疗卫生与社会关怀网络战略;董事会层面监督 | NHS中央网络项目 + 地方预算 | DSPT,NCSC/NHS指南,模拟演练 [65] |
| 美国 | HIPAA民事罚款与和解协议;纠正行动计划 | HHS行业风险管理 + CISA/NIST生态 | 联邦战备与支持项目;HHS免费资源;重大事件后的支持 | HHS Cyber Gateway,HICP,基于CPG的培训 [66] |
| 日本 | APPI规定的监管和刑事机制 | 医疗卫生属于关键基础设施领域 | MHLW评估;IT与网络防护补贴 | MHLW分角色培训项目 + 事件支持服务 [67] |
| 以色列 | 自2025年起加重的罚款 + 刑事条款 | 2025年《国家网络安全战略》 | 国家和行业网络项目 | INCD/卫生部建议,行业战备 [68] |
| 澳大利亚 | 最高A$50百万/收益的3×/营业额的30%——视计算公式而定 | 关键基础设施保护框架 | 政府网络项目;ACSC协助 | ACSC指南与模拟演练 [69] |
| 新加坡 | PDPA——大型机构最高为在新加坡营业额的10% | 2026年网络安全战略;关键信息基础设施(CII)治理 | NEHR Connect补助,最高S$45百万,为期4年;对中小企业的支持 | MOH/CSA培训、模板、咨询 [70] |
对比显示出一个重要趋势:现代监管制度不再把网络安全仅仅视为技术问题。在所有发达的模式中都出现了四个共同要素:管理层责任、强制性风险管理、向国家迅速报告,以及可验证的恢复能力。[71]
医疗机构网络韧性的实践模型
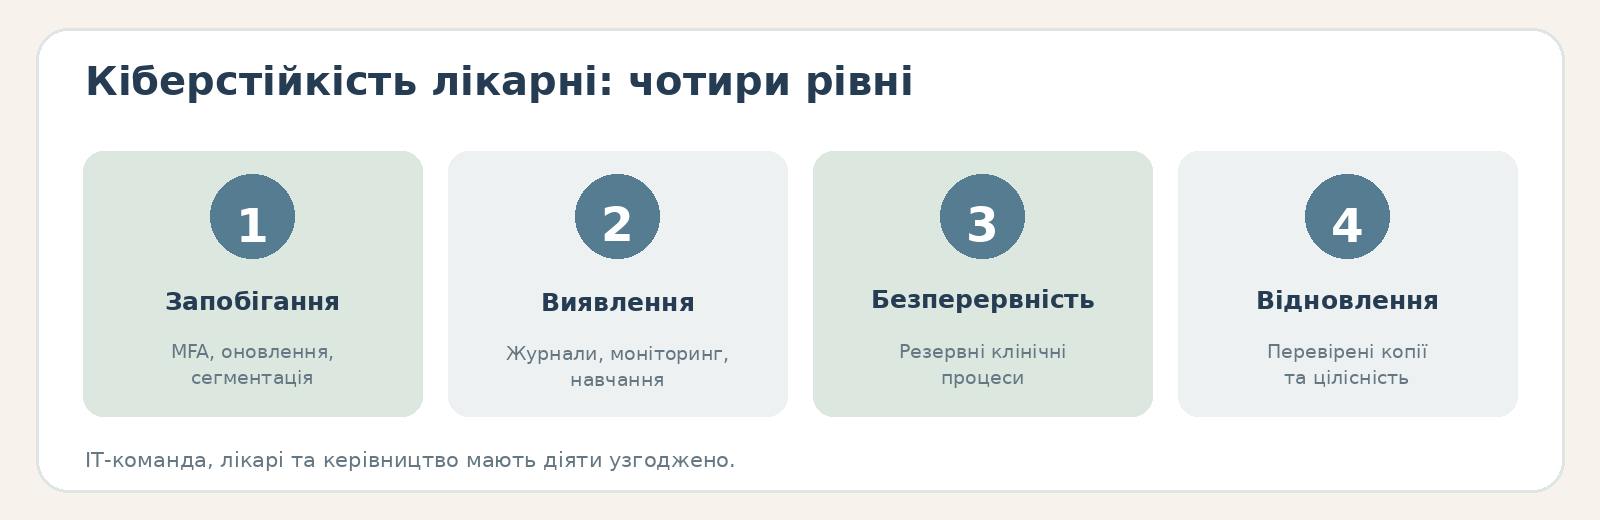
一个高质量的网络安全方案不应从采购产品开始,而应从回答这样一个问题开始:哪些临床流程不能中断,它们依赖哪些数字资产?
典型的治理模型可以如下所示:
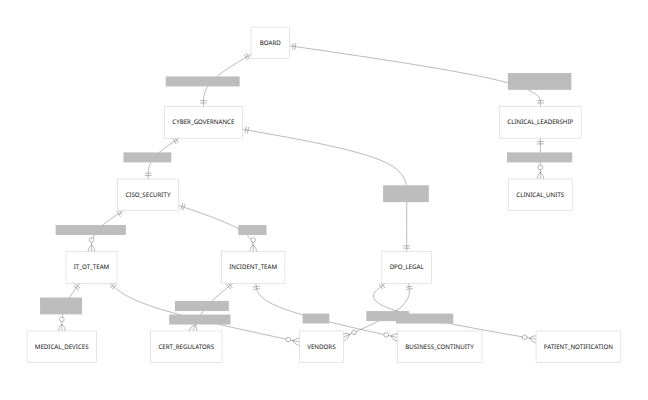
关键原则是:信息安全负责人(CISO)不能独自对可能使手术室、实验室或急诊科停摆的风险负责。此类风险的所有者应是机构的管理层,而临床管理人员应参与业务连续性计划和灾难恢复计划的测试。正因如此,NHS在2026年强调董事会和管理层对网络风险与恢复的监督。[6]
技术底线。首要任务应是账户安全:对远程访问、管理员、云服务和电子病历启用多因素认证(MFA);设立单独的特权账户;授予最小必要的访问权限;迅速停用离职员工的账户;在临床上可行的情况下,杜绝共用账户。Change Healthcare事件几乎是对远程访问门户缺少MFA所致风险的教科书式印证。[33]HHS将MFA、唯一凭据和特权账户分离纳入了《医疗卫生与公共卫生部门网络安全绩效目标》。[13]
第二层是资产清点与漏洞管理。医疗机构需要了解的不只是计算机的数量,还包括每项关键资产的所有者、操作系统、固件、软件版本、是否可从互联网访问、供应商支持状态、临床关键性、备份方式以及可容忍的停机时间。WannaCry的教训恰恰在于:缺乏更新、不再受支持的系统,把一个已知的技术弱点变成了医疗卫生领域的系统性问题。[23]
第三层是网络分段。临床系统、行政IT基础设施、医疗物联网与运营技术、访客Wi-Fi网络、备份基础设施以及特权访问管理环境,不应构成同一个扁平的网络。这并不能保证防住入侵,但会大大增加横向移动的难度——而横向移动正是SingHealth和Change Healthcare事件中的重要环节。[72]
第四层是把备份当作真正的能力,而非形式上的标记。至少需要对关键数据保留逻辑隔离或不可更改的副本,对备份系统实施访问控制,并定期进行恢复测试。对于电子病历,不仅应测试文件的恢复,还应测试这样的场景:“我们能否在约定的恢复时间目标(RTO)和恢复点目标(RPO)内恢复临床系统,并验证记录的完整性?”
第五层是终端检测与响应(EDR)、安全事件管理系统(SIEM)、日志记录以及威胁检测配置。需要将远程访问、账户管理系统、电子病历、Active Directory、防火墙、VPN、云服务以及特权用户操作的日志进行关联分析。SingHealth表明,个别技术人员可能看到异常,但如果没有关联分析和正确的告警升级模型,机构就无法把这些异常拼成一幅完整的攻击图景。[73]
第六层是医疗器械安全。对每台接入网络的设备,都需要了解其供应商、支持期限与生命周期终止时间、可用更新、网络依赖关系、认证方式、远程支持机制,以及该设备不可用时的临床后果。如果由于认证限制或供应商限制而无法更新设备,则通过分段、应用程序白名单、网络监测、受限的远程访问和更换计划来补偿风险。
第七层是第三方安全。与实验室、云服务商、医院或医疗信息系统供应商、远程医疗服务或外部安全运营中心(SOC)签订的合同,不应只写抽象的“保障信息安全”,而应包含具体要求:多因素认证;加密;日志记录;事件通知;取证调查期间的配合;漏洞修复;对分包商的管控;备份;RTO/RPO;证据留存;审计权;数据的安全删除;合同退出计划。Change Healthcare和Synnovis的事件后果表明,运营依赖应被视为网络依赖。[74]
组织底线。每个关键临床科室都应有系统停机期间工作的书面计划。不是“IT会恢复系统”,而是具体说明:没有医院信息系统时如何登记新患者;如何查核用药史;如何开具实验室检查;如何获取结果;如何记录给药;医学影像如何处理;恢复后如何把纸质记录转回电子病历;如何防止重复录入和数据转录错误。
法律底线。医疗机构应当建立数据登记册和法律地图:处理哪些类别的数据;谁是数据的所有者或处理者,或依国内法属于相应主体;哪些第三方可以访问;法律依据是什么;数据实际存放在何处、位于哪个司法辖区;保存期限是多久;数据泄露通知有哪些要求;以及谁有权决定通知监管机构和患者。
对乌克兰而言,重要的是将其与ESOZ制度、《个人数据保护法》、医疗保密规则、信息通信系统立法以及新的网络事件响应体系联系起来。[75]
培训底线。仅靠每年一次的网络安全意识课程是不够的。建议按角色划分培训:
| 人群 | 应演练的内容 |
|---|---|
| 全体员工 | 识别网络钓鱼、凭据窃取以及可疑的多因素认证请求;处理患者数据;迅速报告事件 |
| 医生/护士 | 系统停机期间的工作流程、安全访问电子病历、便携设备、应急工作流程 |
| IT人员 | 配置加固、安装更新、备份、分段、日志、EDR工具、数字取证 |
| 系统管理员 | 特权访问管理(PAM)、特权账户、紧急访问流程 |
| 管理层 | 勒索软件攻击期间的决策、沟通、法律风险、服务优先级排序 |
| 法务人员/数据保护负责人 | 泄露评估、通知监管机构和患者、证据留存 |
| 采购部门 | 合同中对第三方的安全要求、服务水平协议(SLA)、事件通知、合同退出条件 |
这种按角色划分的做法,与HHS、NHS和MHLW所推进的方向一致。[76]
网络事件后的行动计划
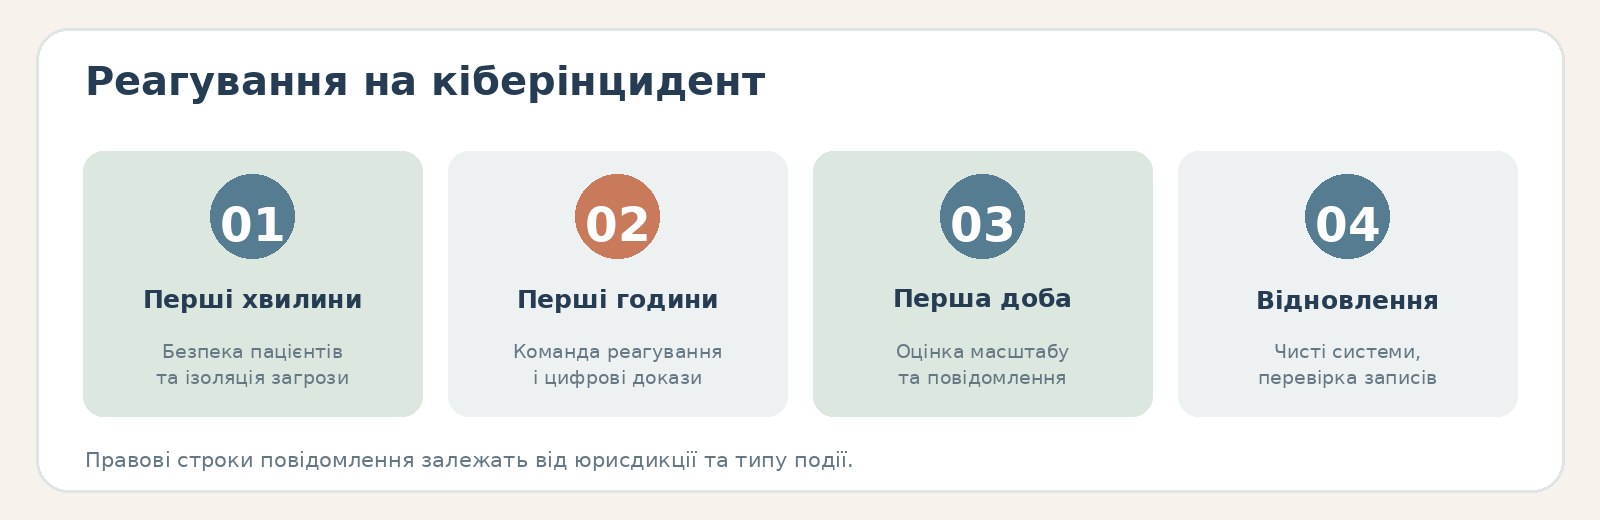
攻击发生后的最初几小时,是一个错误决定可能同时加重临床损害和法律损害的时刻。医疗机构的事件响应计划应事先批准、经过测试,并与业务连续性计划相协调。
| 时间范围 | 主要行动 |
|---|---|
| 最初几分钟 | 指定事件响应负责人;确认对临床流程的影响;隔离被攻陷的资产;不要销毁证据;必要时转入系统停机期间的工作流程 |
| 数小时内 | 调动IT人员和安全部门、临床管理层、法务人员和数据保护负责人、管理层以及沟通部门;确定攻击途径;封锁被攻陷的凭据;收集易失性数字证据和日志 |
| 最初24小时 | 确定事件规模、暴露的数据量、受影响的系统和关键服务;检查备份;如产生相应义务,通知CERT/CSIRT和监管机构;组织替代性临床流程 |
| 24–72小时 | 继续遏制和消除威胁;对数据泄露进行法律评估;发出法定通知;准备经过核实的对外声明;启动受控恢复 |
| 随后几天 | 在干净的环境中恢复优先级高的系统;更换凭据和密钥;加强监测;验证数据完整性;与患者、供应商和执法机关开展工作 |
| 稳定之后 | 开展独立的事后分析和根因分析;消除控制措施方面的缺陷;向管理层提交报告;更新风险登记册;重新进行桌面演练 |
欧盟依据NIS2的经验尤其清楚地说明了,为什么不能在开始报告之前等待“完整的取证全貌”:该体系规定在24小时内发出早期预警,随后在72小时内提交通知,最终报告则在更晚的时候提交。[77]澳大利亚针对关键基础设施存在类似的逻辑:对影响可用性的最严重事件,时限为12小时。[56]
对乌克兰而言,应提前把与CERT-UA的协作纳入计划。该团队正式受理报告、开展调查,并就消除后果提供协助。[9]
勒索软件攻击期间不应做的事:不加协调地盲目关闭所有设备;删除日志;用个人账户自行联系攻击者;在取证确认之前公开说明原因或规模;在被攻陷的网络中恢复系统;把备份接入攻击者的据点尚未清除的环境;把支付赎金当作恢复的替代办法。
HSE和Change Healthcare的案例展示了两种不同的赎金决定:HSE没有支付赎金,而UnitedHealth Group首席执行官确认,是他本人做出了在Change Healthcare支付赎金的决定。[78]由此并不能得出“绝不”或“总是”支付的通用规则。决定取决于执法机关的立场、制裁制度、临床后果、恢复的可能性、保险以及法律评估。但是,收到赎金要求,不应是管理层第一次讨论这一政策的时刻。
政策与流程简要模板
访问管理政策模板
目的:确保仅依据职务和临床授权访问医疗信息。
规则:所有用户均拥有个人账户。远程访问、特权账户以及其他指定的关键系统必须启用多因素认证(MFA)。权限依据最小必要访问权限和基于角色的访问原则授予。
复核:在职位变动后以及定期复核权限;劳动/合同关系终止后,立即撤销访问权限。
紧急访问:绕过常规规则的访问(“破玻璃”)仅在出于临床必要时才允许,并自动记入日志,且须接受事后审查。
这一做法符合HHS《网络安全绩效目标》(CPGs)以及ESOZ中适用的受控访问原则。[79]
可疑事件报告流程模板
任何员工一旦发现异常的系统登录、网络钓鱼、勒索软件提示、未经授权的访问、设备丢失或临床系统的异常行为,不得自行调查,而应通过指定渠道立即向支持部门或安全运营中心(SOC)报告。
报告应包含:时间、系统/设备、简要说明、屏幕截图(如有可能)、用户在事件发生前的操作。
事件响应团队确定严重程度、对临床流程的影响,以及是否需要上报至管理层、数据保护负责人、法务人员、CERT或监管机构。
告警升级不及时的问题,是SingHealth事件的核心教训之一。[73]
第三方安全合同条款模板
供应商对远程访问和特权访问采用多因素认证,对安全事件进行日志记录,维持漏洞管理流程,对敏感数据在传输和存储过程中加密,保持经过测试的备份与恢复能力,并在发现已确认或有合理怀疑的安全事件后不迟于X小时通知客户。
供应商保存数字证据,配合事件调查,告知所涉及的分包商,并且在合同未规定相应程序的情况下,不得变更健康数据的处理地点或司法辖区。
合同中的时限宜定得比外部监管时限更短,否则医疗机构可能在时间上根本来不及履行自身的通知义务。
备份与恢复政策模板
为每个关键临床系统设定恢复时间目标(RTO)和恢复点目标(RPO)。
至少有一份备份须受到保护,防止使用日常工作凭据对其进行更改或删除。
恢复测试按照批准的计划执行。
恢复测试的结果应记录在案,并向系统所有者报告。
备份只有在经确认可恢复并验证完整性之后,才被视为可用。
勒索软件攻击导致停机期间的工作流程模板
一旦失去对电子病历的访问,由负责的临床主管宣布转入系统停机期间的工作模式。
使用事先准备好的纸质/本地表格,用于患者识别、用药、实验室申请、医学影像和临床记录。
恢复后,数据按双重核对程序转入电子病历,以尽量减少重复和转录错误。
IT系统的恢复与临床流程的恢复是两条独立的工作线,由事件响应负责人统筹同步。
医疗机构准备情况检查清单及战略性结论
下面是一个实用的自评工具。回答“否”并不自动意味着严重失败,但同一类别中多项“否”的回答表明存在系统性风险。
| 检查问题 | 是/部分/否 |
|---|---|
| 机构负责人/董事会是否定期收到网络风险报告? | ☐ |
| 是否已指定信息安全负责人(CISO)和个人数据保护负责人(DPO)? | ☐ |
| 是否有所有关键IT资产和医疗器械的最新登记册? | ☐ |
| 是否已确定每个关键临床科室对IT的依赖关系? | ☐ |
| VPN、远程访问、云服务和特权账户是否已启用多因素认证(MFA)? | ☐ |
| 管理员是否使用单独的特权账户? | ☐ |
| 共用账户是否已消除或受到严格管控? | ☐ |
| 是否有在员工离职或职位变动后立即撤销访问权限的流程? | ☐ |
| 是否定期对可从互联网访问的资源进行漏洞扫描? | ☐ |
| 对关键更新是否规定了保证的安装期限? | ☐ |
| 不再受支持的系统是否已被掌握,并有更换或分段计划? | ☐ |
| 临床网络、行政网络、访客网络、医疗器械网络和备份网络是否已分段? | ☐ |
| EDR工具或类似的终端监测是否覆盖关键服务器和PC? | ☐ |
| 集中式日志记录是否涵盖账户、VPN、Active Directory、电子病历、防火墙和云服务? | ☐ |
| 日志是否受到保护,不会被普通的管理员账户删除? | ☐ |
| 关键系统是否有隔离的或不可更改的备份? | ☐ |
| 过去12个月内是否进行过真实的恢复测试? | ☐ |
| 电子病历、实验室、放射科和医院信息系统的RTO/RPO是否已确定并经过测试? | ☐ |
| 急诊科能否在没有电子病历的情况下工作? | ☐ |
| 实验室是否有在没有实验室信息系统时工作的流程? | ☐ |
| 是否有纸质/离线的开药和给药流程? | ☐ |
| 是否有系统恢复后核对纸质记录的计划? | ☐ |
| 关键供应商是否有义务迅速通报事件? | ☐ |
| 合同是否包含关于安全、备份、审计、取证调查和合同退出的要求? | ☐ |
| 是否掌握所有分包商以及患者数据在云端的存放位置? | ☐ |
| 事件响应计划在一年内是否更新过? | ☐ |
| 是否有CERT/CSIRT、监管机构、执法机关和保险公司的最新联系方式? | ☐ |
| 一年内是否开展过针对勒索软件攻击的培训? | ☐ |
| 培训是否有院长、临床管理层、法务人员和沟通部门参与? | ☐ |
| 员工是否定期接受网络钓鱼和网络安全培训? | ☐ |
| 员工是否知道一个简单的渠道,可以用来报告事件? | ☐ |
| 是否有关于数据泄露和网络事件报告时限的法律对照表? | ☐ |
| 是否有经批准的患者通知模板? | ☐ |
| 是否有关于赎金与勒索决策的专门政策? | ☐ |
| 在事件和“险些发生”的情形之后,是否进行经验教训分析? | ☐ |
在实践中,可以这样评估结果:90–100%回答“是”——方案成熟,但仍需持续测试;70–89%——基础尚可,但存在具体差距;50–69%——存在严重的运营漏洞;低于50%——优先事项不应是购买新的技术平台,而应是建立基本的治理和恢复能力。这并非监管标尺,而是用于内部差距分析的管理工具。
对于乌克兰的医疗机构,首批投入宜按以下顺序分配:账户安全与MFA → 资产清点 → 备份与恢复 → 更新与漏洞管理 → 网络分段 → 日志记录与威胁检测 → 事件响应 → 停机期间的临床流程 → 供应商安全 → 安全运营中心(SOC)的扩展能力。这一顺序与WannaCry、SingHealth、HSE、Medibank和Change Healthcare中实际暴露出的薄弱环节的性质相吻合。[80]
对于小型医院,这并不意味着必须建立庞大的自有SOC。部分职能可以作为托管服务购买,但风险和责任不能外包。管理层仍然必须知道:哪些数据和系统是关键的,谁能切断攻击者的访问,谁来恢复电子病历,这需要多长时间,以及在恢复之前医生如何开展工作。
对国家医疗卫生体系而言,还需要再增加一个层级:行业威胁情报、统一的基础防护措施、经认证并经过审查的服务提供商、集中报告、为小型医院提供网络防护资金、机构之间的联合演练、实验室和电子医疗系统的备用机制,以及事件响应的国家协调。欧盟、NHS、日本和新加坡正是朝着这个方向推进。[81]
对乌克兰而言,一种特别有前景的模式是:医疗机构的最低网络安全基线不仅与个人数据保护挂钩,还与数字系统失效时提供救治的能力挂钩。实际上,这意味着三个传统上各自独立的学科相互靠拢:
网络安全 + 患者安全 + 业务连续性 = 医疗卫生领域的网络韧性。
这正是过去十年最主要的教训。最成熟的体系已不再问:“我们的医院会不会遭到攻击?”它们规划的是:如何防止攻击扩散,如何在事件期间继续救治患者,以及如何在不丧失信任、不损害医疗数据完整性的前提下实现恢复。
对乌克兰而言,战争风险进一步强化了这一做法。2026年,CERT-UA已记录到以医院为攻击目标之一的攻击活动,而数字医疗越来越依赖ESOZ及相互关联的信息系统。[82]因此,医疗体系的网络韧性应与能源、通信及其他关键韧性置于同等地位。
我们的项目
退伍军人项目
- veterano.info——由乌克兰退伍军人集群和退伍军人研究所为退伍军人及其家人打造的信息项目。
- veterano.media——乌克兰退伍军人集群的媒体:为退伍军人及其家庭提供新闻、故事和实用指引。
- veterano.army——面向企业的人力资源机构:根据企业需求遴选有工作能力的退伍军人——生产、仓储、物流、办公室岗位。
- veterano.bio——退伍军人身份的数字认证和文件翻译:受保护的个人档案、多语言证明。
- veterano.digital——“统一窗口”——面向教育领域退伍军人的数字接待处:以任何方便的方式提出诉求,个性化的教育路线。
生态系统合作伙伴项目
- 乌克兰重建署——一个协会,汇聚国家、企业和社区的力量,推动乌克兰战后重建与发展。
- 国家区域发展研究所——汇集科学、教育、企业和国家,以加快各地区的发展。
- “创新、投资、智力”科研信息分析中心——科学研究与信息分析中心,位于基辅。
- “乌克兰重建与发展”慈善基金会——为乌克兰武装部队提供流动医院。
- AGGR World / ITTA——经济、国防、商业和社会新闻。
SmartGT现成解决方案
- Smart CMS——免费且安全的CMS,内置用于内容的AI、可按您的需求定制的插件以及便捷的区块编辑器。
- Smart LMS——交钥匙式学习平台:课程、测验、作业、证书和访问权限销售;每所学校拥有自己的域名和品牌,全部在同一个面板中管理。
- BOT-panel——在一个面板中管理带AI的Telegram机器人:群发、联系人、考勤、文件审批、沟通质量评估。
- Smart Audit——3分钟免费网站检测:安全性、搜索可见度、速度、对AI智能体的就绪程度;无需注册。
- Smart 360——面向企业的ERP和CRM:销售漏斗中的客户与交易、品目与价目表、库存、文件与合同,集于一个系统。
- Smart Window——管理者的统一窗口——后台是如何设计的,以及其中能看到什么。
资料来源
乌克兰
- Olha Danchenko。《医疗领域的网络安全:如何在数字化时代保护患者数据》,PRAVO.UA,2026年九月16日。[15]
- 乌克兰最高拉达。《乌克兰个人数据保护法》,现行版本。[83]
- 乌克兰最高拉达。2025年三月27日第4336-IX号法律,涉及国家信息资源和关键信息基础设施的信息保护与网络防护。[21]
- ESOZ/国有企业“Electronic Health”。关于ESOZ中央数据库中个人数据和医疗数据保护的官方资料。[20]
- CERT-UA [9]
欧盟
- European Union. Directive 2022/2555 — NIS2 Directive. [77]
- European Union. Regulation 2016/679 — General Data Protection Regulation. [12]
- European Union. Regulation 2025/327 — European Health Data Space. [39]
- ENISA. Checking-up on Health: Ransomware Accounts for 54% of Cybersecurity Threats, 2023. [18]
- ENISA. [19]
- European Commission. Cybersecurity in healthcare, 2026. [84]
- ENISA, 2026. [85]
- European Commission / EU。Cyber Solidarity Act和European Cybersecurity Reserve。[41]
英国
- National Audit Office. Investigation: WannaCry cyber attack and the NHS, 2017. [23]
- NHS England. Board and executive assurance: cyber security risk, 2026. [6]
- UK Department of Health and Social Care. The Network and Information Systems Regulations 2018: guide for the health sector in England. [42]
- Information Commissioner’s Office. Guidance on personal data breach reporting under UK GDPR. [43]
- NHS England. Synnovis cyber incident. [28]
- ICO. Statement concerning the Synnovis cyber attack. [86]
美国
- U.S. HHS Office for Civil Rights. HIPAA Security Rule materials. [44]
- U.S. HHS. HIPAA Breach Notification Rule, 2026 reporting instructions. [45]
- HHS Cyber Gateway. Healthcare and Public Health Cybersecurity Performance Goals. [87]
- HHS OCR. Anthem pays OCR $16 Million in record HIPAA settlement following largest health data breach in history, 2018. [22]
- HHS OCR. Change Healthcare Cybersecurity Incident Frequently Asked Questions. [88]
- Andrew Witty / UnitedHealth Group. Testimony before the U.S. Senate Finance Committee: Change Healthcare cyberattack. [89]
- UnitedHealth Group. Updates restoration Change Healthcare. [90]
- U.S. Department of Justice. ALPHV/BlackCat ransomware operations. [91]
爱尔兰
- Health Service Executive. Conti cyber attack on the HSE — Independent Post Incident Review. [92]
- HSE. [31]
日本
- Personal Information Protection Commission of Japan. APPI — laws and policies. [47]
- PPC Japan. Reporting personal-data leaks, unauthorized access ransomware. [49]
- Ministry of Health, Labour and Welfare. Portal cybersecurity measures for medical institutions, guidance, checklists, training, reporting, procedures. [48]
- MHLW. Cybersecurity support and assessment programme for medical institutions. [93]
以色列
- Israel Privacy Protection Authority. Guidance on Privacy Protection Regulations (Data Security) 2017. [51]
- Israel Privacy Protection Authority. Amendment 13 to the Privacy Protection Law, effective from August 2025, updated guidance, 2026. [52]
- Israel National Cyber Directorate. National Cybersecurity Strategy 2025. [53]
- Israel Ministry of Health. Cybersecurity directions to health organisations, 2026. [54]
澳大利亚
- Office of the Australian Information Commissioner. Notifiable Data Breaches scheme guidance. [55]
- OAIC. OAIC takes civil penalty action against Medibank, 2024. [94]
- OAIC. Regulatory guidance on current maximum Privacy Act civil penalties. [57]
- Australian Cyber Security Centre / cyber.gov.au. Mandatory reporting under the Security of Critical Infrastructure Act, including critical hospital assets. [56]
- Australian Federal Police. Official investigation materials concerning the Medibank attack. [95]
新加坡
- Personal Data Protection Commission. Data breach notification requirements. [58]
- PDPC. Updated PDPA enforcement regime and financial penalty limits. [63]
- Cyber Security Agency of Singapore. Cybersecurity Act and Critical Information Infrastructure requirements. [96]
- Singapore Ministry of Health. Healthcare Cyber Security and Data Security Essentials, training and support measures, 2026. [61]
- Singapore Ministry of Health. Funding measures including NEHR Connect Grant and cybersecurity support for providers, 2026. [62]
- Committee of Inquiry into the Cyber Attack on Singapore Health Services Patient Database. Official public report, 10 January 2019. [97]