22 na 100: co pokazała kontrola ponad 800 ukraińskich stron
Własna usługa Smart Audit sprawdziła 832 strony internetowe ukraińskich firm. Średnia ocena to 22 na 100, a bezpieczeństwo w 86% witryn jest poniżej 50. Wyjaśniamy, co jest nie tak i co z tym zrobić.
Firmową stronę internetową zazwyczaj robi się raz: zamawia się ją w studiu, odbiera, płaci i zapomina. Przypominamy sobie o niej, gdy „padnie”, gdy hosting przyśle ostrzeżenie o spamie albo klient zgłosi, że ze strony otwiera się coś dziwnego. Postanowiliśmy sprawdzić, w jakim stanie rzeczywiście są te strony.
W ciągu miesiąca własna usługa kontrolna Smart Audit, rozwijana w ekosystemie klastra, przeszła po stronach ukraińskich firm. Wynik: średnia ocena 22 na 100.
Jak liczyliśmy
Smart Audit działa pasywnie: czyta wyłącznie publiczne strony, niczego nie zmienia w witrynie i nie łamie haseł. Ocena składa się z czterech części: bezpieczeństwa, widoczności w wyszukiwarkach, szybkości i gotowości do pracy z agentami AI.
Analiza obejmuje 832 unikalne domeny (31 sierpnia – 6 października 2026 roku). Dla każdej domeny wzięto ostatnią zakończoną kontrolę, własne strony dewelopera wyłączono.
Od razu o granicach wniosków. To nie jest badanie całego ukraińskiego biznesu, lecz próba stron, które przeszły przez naszą usługę. Wśród nich jest sporo małych firm: 671 witryn należy do segmentu „usługi i B2B”, 126 to sklepy internetowe, 35 — media. Dla przeciętnej firmowej strony taki przekrój jest reprezentatywny, dla dużych firm z własnymi zespołami IT — nie.
Ogólny obraz
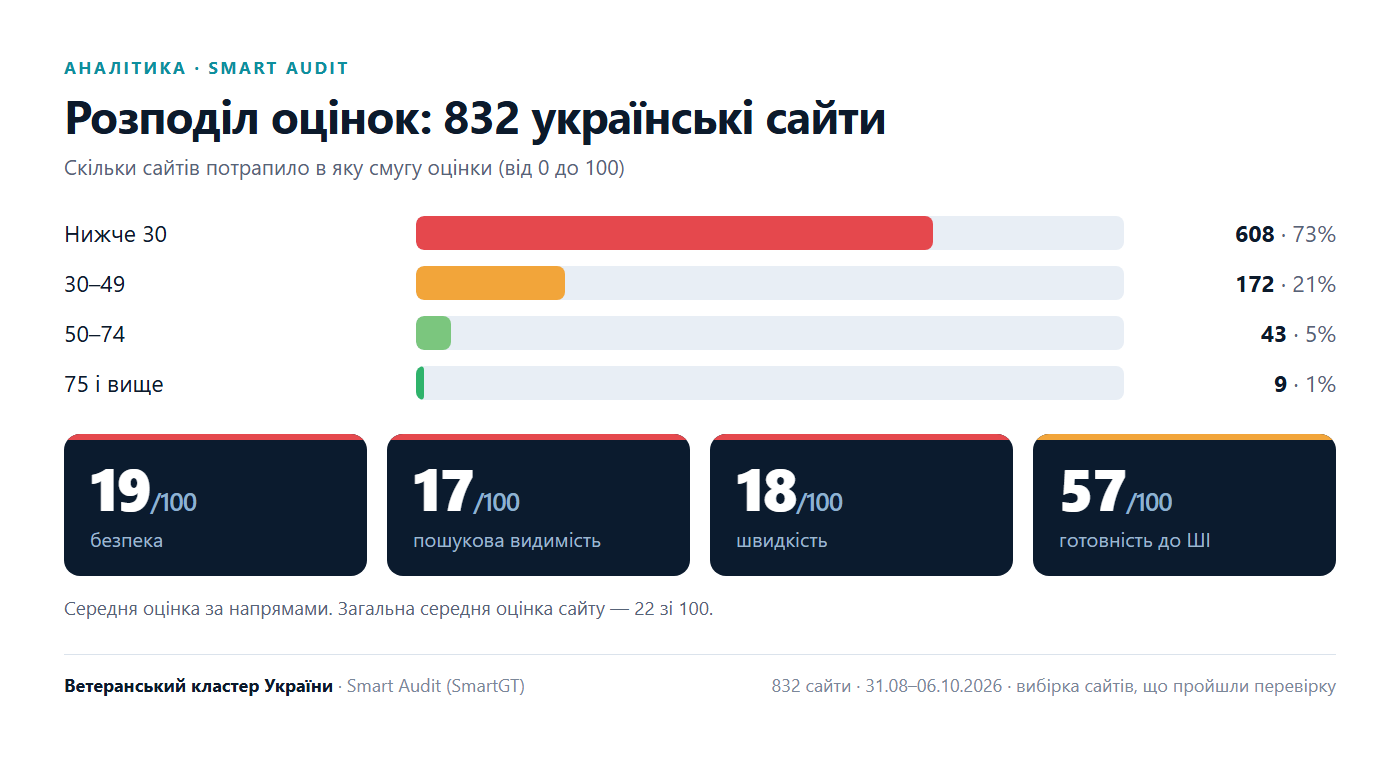
Tylko 9 witryn z 832 uzyskało 75 punktów lub więcej.
| Ocena | Witryn | Odsetek |
|---|---|---|
| poniżej 30 | 608 | 73% |
| 30–49 | 172 | 21% |
| 50–74 | 43 | 5% |
| 75 i więcej | 9 | 1% |
| Kierunek | Średnia ocena |
|---|---|
| Bezpieczeństwo | 19 |
| Widoczność w wyszukiwarkach | 17 |
| Szybkość | 18 |
| Gotowość do AI | 57 |
Najwyższa ocena za gotowość do AI nie oznacza, że strony są gotowe. To skutek tego, że kontrola obejmuje tylko podstawowe rzeczy. Najczęściej brakuje pliku llms.txt, który podpowiada agentom AI, co znajduje się w witrynie: nie ma go na 89% stron. Bezpieczeństwo znalazło się wśród najsłabszych kierunków: w 86% witryn jej ocena jest poniżej 50.
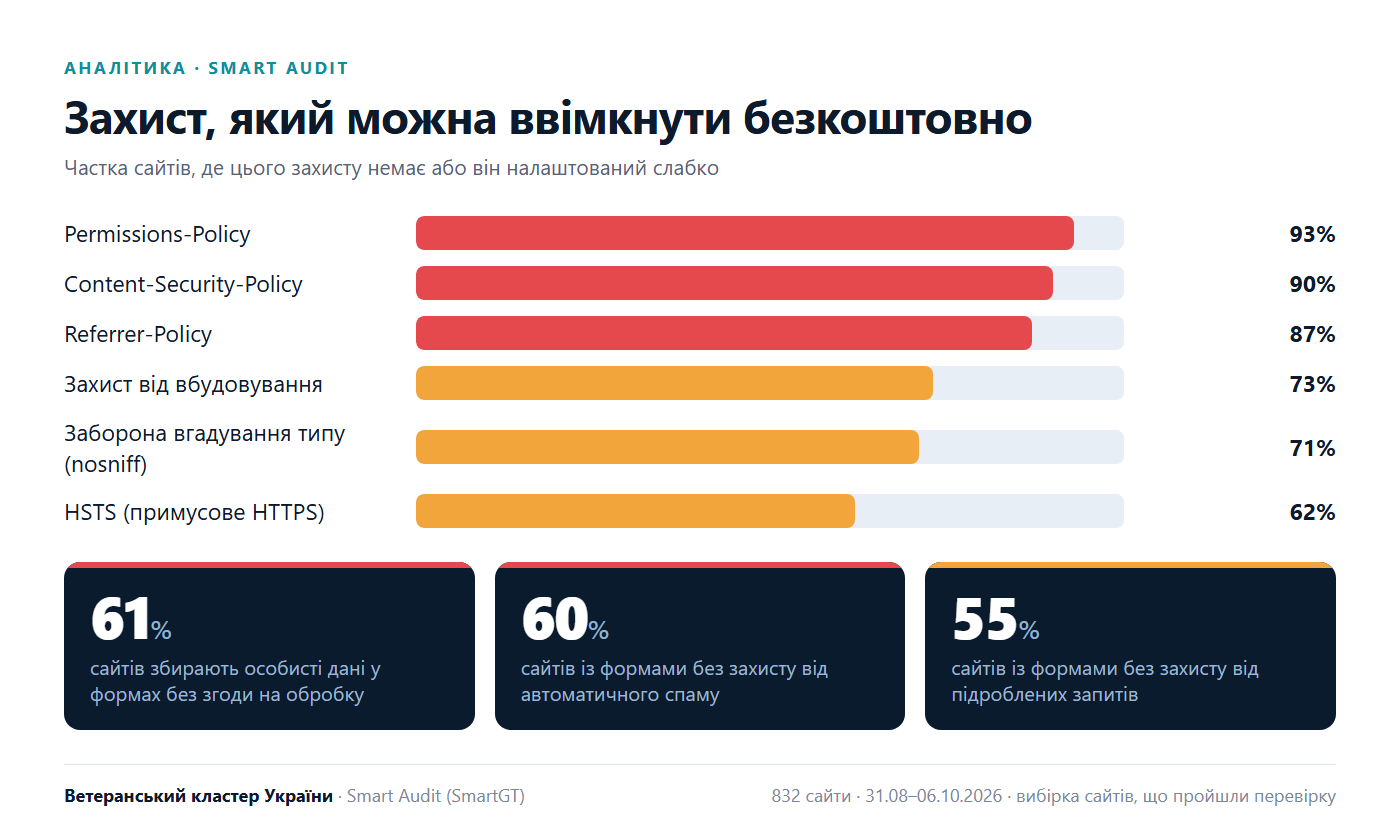
Bezpieczeństwo: ochrona, którą można włączyć bezpłatnie
Najczęstsze problemy z bezpieczeństwem nie wymagają skomplikowanych ataków. To brak ustawień, które przeglądarka zastosowałaby sama, gdyby serwer o nich poinformował.
| Mechanizm ochronny | Witryny bez niego lub ze słabą konfiguracją |
|---|---|
| Permissions-Policy (ograniczenie kamery, mikrofonu, geolokalizacji) | 93% |
| Content-Security-Policy (ochrona przed podmianą skryptów) | 90% |
| Referrer-Policy (co trafia do adresu przy przejściu na inną stronę) | 87% |
| Ochrona przed osadzaniem w cudzych stronach | 73% |
| Zakaz zgadywania typu plików (nosniff) | 71% |
| HSTS (wymuszone HTTPS) | 62% |
Dalej są formularze. Na 61% witryn formularze zbierają dane osobowe bez wyraźnej zgody na przetwarzanie, na 55% nie wykryto ochrony przed sfałszowanymi żądaniami, a na kolejnych 60% brakuje weryfikacji chroniącej przed automatycznym spamem.
Są też problemy, które łatwiej nazwać niebezpiecznymi:
- w 37% witryn pliki cookie są ustawiane bez flag zabezpieczających;
- w 28% witryn serwer ujawnia wersję swojego oprogramowania, a w 16% sama witryna podaje dokładną wersję platformy, co ułatwia dobór znanych luk;
- w 19% witryn dostępne są adresy serwisowe, które nie powinny być dostępne dla odwiedzających;
- w 9% witryn formularz przesyła dane osobowe przez pasek adresu;
- w 4% witryn brakuje certyfikatu zabezpieczającego połączenie lub jest on nieważny, a w kolejnych 5% witryn certyfikat wkrótce wygaśnie.
Platformy: gdzie jest najgorzej
| Platforma | Witryn | Średnia ocena |
|---|---|---|
| WordPress | 201 | 19 |
| OpenCart | 86 | 11 |
| Bitrix | 18 | 12 |
| Next.js | 28 | 33 |
| Drupal | 7 | 30 |
| Pozostałe, w tym własne rozwiązania | 474 | 25 |
Według typu witryny: sklepy uzyskują 14 punktów, witryny usługowe — 23, media — 30. Najgorszy wynik mają sklepy internetowe na OpenCart. Dla sklepu to podwójne ryzyko: przetwarza się tu zamówienia i dane osobowe kupujących.
Osobno przestrzegamy przed prostymi wnioskami: próba dla Drupal, Joomla, Tilda czy Wix jest nieliczna, dlatego porównywać je z WordPress trzeba ostrożnie. Nasze dane pokazują raczej, gdzie problemy są najpowszechniejsze, niż „która platforma jest gorsza”.
Dlaczego tak się dzieje
Najczęściej problem nie leży w niedbalstwie właściciela, lecz w tym, jak wygląda życie typowej witryny.
- Strona składa się z cudzych elementów. Gotowy motyw, z dziesięć wtyczek od różnych autorów i panel administracyjny z niejasnym podziałem uprawnień. Każda wtyczka aktualizuje się w swoim czasie, a jedna pominięta otwiera drzwi całej witrynie.
- Nikt nie odpowiada za stan witryny. Studio oddało projekt i odeszło, hosting zapewnia serwer, ale nie dotyka kodu, właściciel nie wie, co właściwie aktualizować. Strona jest jakby niczyja.
- Włamanie długo pozostaje niezauważone. Rzadko kto włamuje się na stronę dla głośnego efektu. Częściej podkłada się ukryte linki, rozsyła spam, zbiera dane z formularzy. Dowiadujemy się o tym, gdy wyszukiwarki już obniżyły zaufanie do domeny.
Co można z tym zrobić
1. Załatwić proste sprawy. Lwia część ustaleń naprawia się kilkoma wierszami ustawień serwera: nagłówki ochronne, opisy stron, rozmiary obrazów, zgoda w formularzach. To godziny, a nie miesiące.
2. Wyznaczyć osobę odpowiedzialną. Ktoś musi wiedzieć, na jakiej wersji działa strona, kiedy zrobiono ostatnią kopię zapasową i kto załata lukę, jeśli pojawi się jutro.
3. Przejrzeć platformę. Jeśli strona opiera się na dziesiątkach wtyczek, ochrona zależy od dyscypliny wszystkich ich autorów. Alternatywa: spójny system, w którym bezpieczeństwo jest wbudowane w podstawę i aktualizowane jednym wydaniem dla wszystkich.
Właśnie tę drogę wybraliśmy w klastrze. Kiedy odkryliśmy skalę problemu na cudzych stronach, pojawiło się pytanie, co sami proponujemy partnerom. Odpowiedzią stał się Smart CMS: własny system zarządzania stronami, który SmartGT rozwija wspólnie z weteranami i innymi partnerami klastra oraz udostępnia klientom i uczestnikom inkubatora.
Najczęstsze ustalenia naszej analizy są w nim zamknięte od razu: polityka bezpieczeństwa treści, unikalna dla każdego żądania, ograniczenie możliwości przeglądarki, wymuszone HTTPS, zakaz osadzania i zgadywania typów plików. Formularze zawierają zgodę na przetwarzanie danych, a tekst wejściowy jest oczyszczany ze złośliwego kodu. Dla wyszukiwania jest osobny moduł: opis i tytuł każdej strony, adresy kanoniczne, znaczniki strukturalne, a także plik llms.txt dla agentów AI.
To nie gwarancja nietykalności: żaden uczciwy inżynier tak nie obiecuje. Ale to różnica między witryną, w której każdą ochronę trzeba konfigurować i pamiętać o niej, a witryną, w której są włączone domyślnie. Platforma nadaje się nie tylko na wizytówki: działają na niej strony firmowe, sklepy internetowe z koszykiem i płatnościami online, konta osobiste, wydania informacyjne oraz konsultant AI. Wszystko aktualizuje się centralnie, więc nowa luka jest zamykana dla wszystkich witryn jednocześnie. Strony klastra, w tym veterano.media i veterano.info, działają właśnie na niej.
Jak sprawdzić własną stronę
Najprościej zacząć od raportu. Smart Audit jest bezpłatny, nie wymaga dostępu do witryny i niczego w niej nie zmienia: wpiszcie adres, a po kilku minutach otrzymacie listę problemów według priorytetu. Niska ocena to nie wyrok, lecz typowy stan strony bez nadzoru. Pytanie tylko, czy dowiecie się o tym z raportu, czy z listu od klienta.
Zaczęliśmy sprawdzać cudze strony, żeby zrozumieć, z czym sami pracujemy, i okazało się, że problem jest systemowy. Strony przestano postrzegać jako coś, co wymaga opieki, i traktuje się je jak wizytówkę zrobioną raz na zawsze. A to infrastruktura, przez którą klienci zostawiają zgłoszenia i płacą. Budowaliśmy Smart CMS razem z partnerami klastra tak, aby bezpieczeństwo było wymogiem domyślnym, a nie opcją, o której trzeba pamiętać, by ją włączyć. Ale najważniejsze nie dotyczy naszej platformy. Sprawdźcie swoją stronę dziś, zanim zrobi to za was ktoś o złych zamiarach.
Mychajło Wasianowycz, CEO SmartGT, koordynator inkubatora AI Ukraińskiego Klastra Weteranów, trener w zakresie stosowania sztucznej inteligencji dla urzędników państwowych. Specjalizuje się w automatyzacji procesów biznesowych, integracji AI i wdrażaniu Microsoft 365.
Materiały dla redakcji
Do przedruku można wziąć tekst z tej strony. Opracowana wersja i zdjęcia są dostępne do pobrania w osobnych plikach:
- Artykuł w PDF — 4 strony, 428 KB
- Zdjęcie 1. Karta-okładka — 1200×630, 352 KB
- Zdjęcie 2. Rozkład ocen 832 witryn — infografika, 63 KB
- Zdjęcie 3. Zabezpieczenia, których brakuje w witrynach — infografika, 89 KB
- Zdjęcie 4. Mychajło Wasianowycz — portret, 149 KB
Przy przedruku prosimy o wskazanie pierwotnego źródła — veterano.info — oraz źródła danych: Smart Audit (SmartGT).