22 из 100: что показала проверка более 800 украинских сайтов
Собственный сервис Smart Audit проверил 832 сайта украинских компаний. Средняя оценка — 22 из 100, а безопасность у 86% сайтов ниже 50. Разбираем, что не так и что с этим делать.
Корпоративный сайт обычно делают один раз: заказывают в студии, принимают, платят и забывают. Вспоминают тогда, когда он «лёг», когда хостер прислал предупреждение о спаме или клиент сообщил, что со страницы открывается что-то странное. Мы решили посмотреть, в каком состоянии сайты на самом деле.
В течение месяца собственный сервис проверки Smart Audit, который разрабатывается в экосистеме кластера, прошёл по сайтам украинских компаний. Результат: средняя оценка 22 из 100.
Как мы считали
Smart Audit работает пассивно: читает только публичные страницы, ничего не меняет на сайте и не подбирает пароли. Оценка складывается из четырёх частей: безопасность, поисковая видимость, скорость и готовность к работе с ИИ-агентами.
Анализ охватывает 832 уникальных домена (31 августа — 6 октября 2026 года). Для каждого взята последняя завершённая проверка, собственные сайты разработчика исключены.
Сразу о границах выводов. Это не опрос всего украинского бизнеса, а выборка сайтов, прошедших через наш сервис. Среди них немало небольших компаний: 671 сайт относится к сегменту «услуги и B2B», 126 — интернет-магазины, 35 — медиа. Для среднего корпоративного сайта такой срез показателен, для крупных компаний с собственными ИТ-командами — нет.
Общая картина
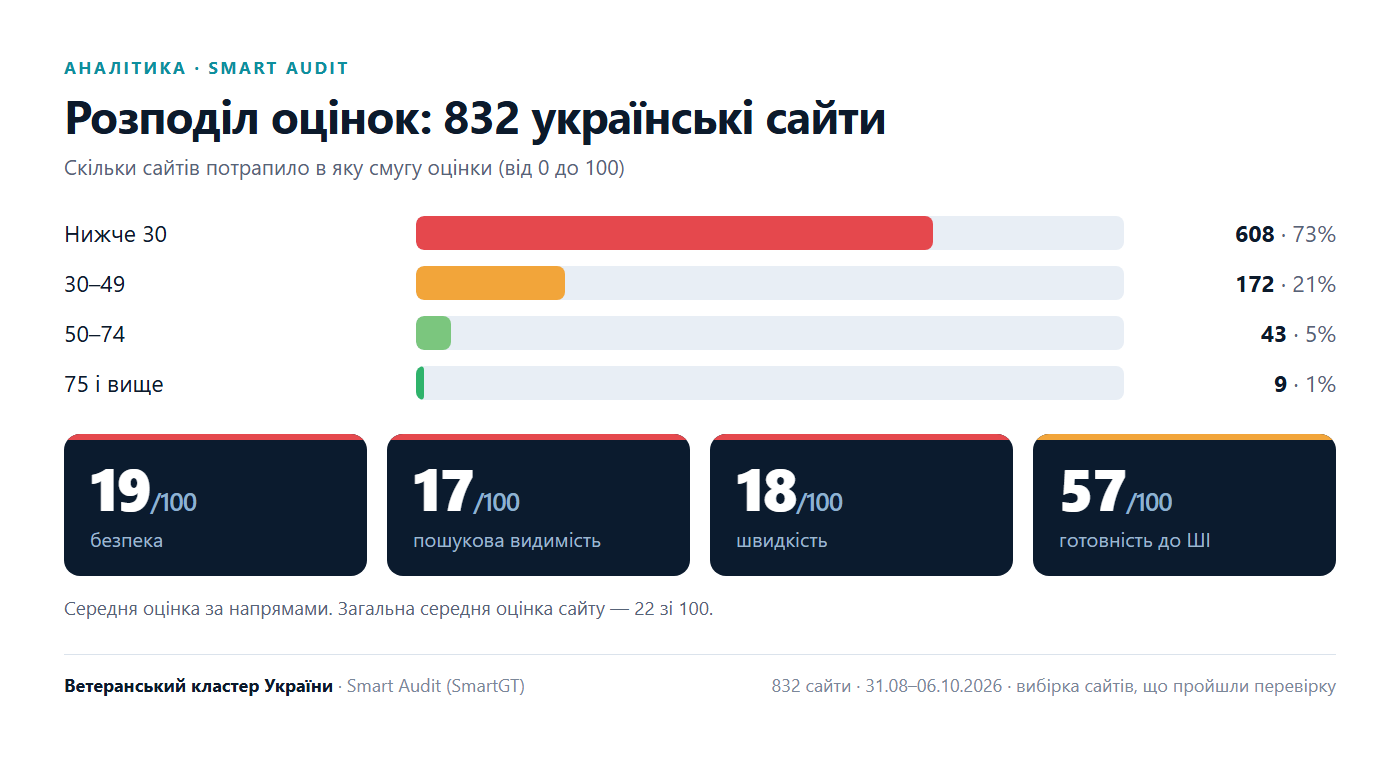
Лишь 9 сайтов из 832 набрали 75 баллов и больше.
| Оценка | Сайтов | Доля |
|---|---|---|
| ниже 30 | 608 | 73% |
| 30–49 | 172 | 21% |
| 50–74 | 43 | 5% |
| 75 и выше | 9 | 1% |
| Направление | Средняя оценка |
|---|---|
| Безопасность | 19 |
| Поисковая видимость | 17 |
| Скорость | 18 |
| Готовность к ИИ | 57 |
Самый высокий балл за готовность к ИИ не означает, что сайты готовы. Это следствие того, что проверка охватывает лишь базовые вещи. Чаще всего не хватает файла llms.txt, который подсказывает ИИ-агентам, что есть на сайте: его нет на 89% сайтов. Безопасность оказалась среди самых слабых направлений: у 86% сайтов её оценка ниже 50.
Безопасность: защита, которую можно включить бесплатно
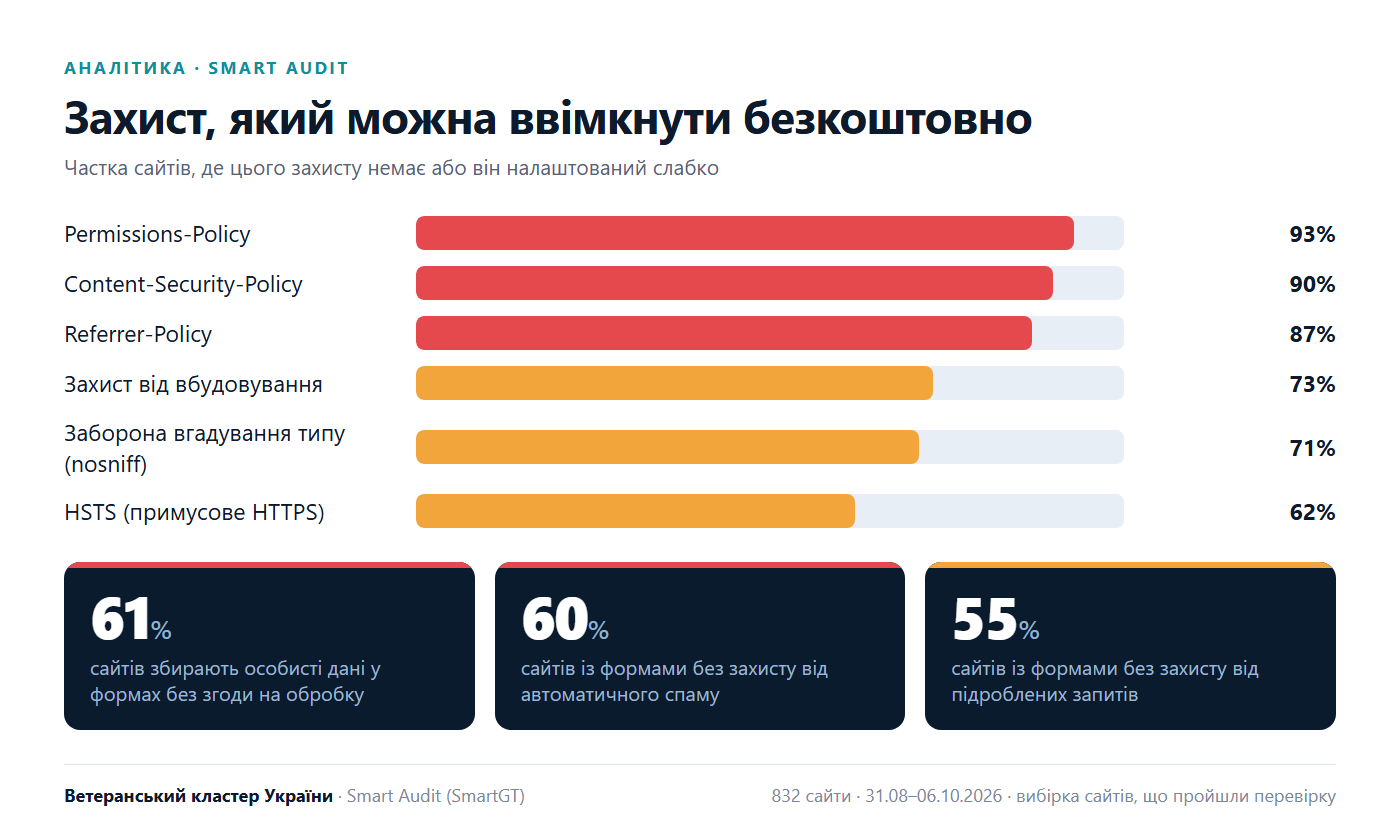
Самые распространённые проблемы безопасности не требуют сложных атак. Это отсутствие настроек, которые браузер применил бы сам, если бы сервер сообщил о них.
| Защитный механизм | Сайтов без него или со слабой настройкой |
|---|---|
| Permissions-Policy (ограничение камеры, микрофона, геолокации) | 93% |
| Content-Security-Policy (защита от подмены скриптов) | 90% |
| Referrer-Policy (что передаётся в адресе при переходе) | 87% |
| Защита от встраивания в чужие страницы | 73% |
| Запрет угадывания типа файлов (nosniff) | 71% |
| HSTS (принудительный HTTPS) | 62% |
Далее идут формы. На 61% сайтов формы собирают личные данные без явного согласия на обработку, на 55% не обнаружено защиты от поддельных запросов, а ещё на 60% нет проверки от автоматического спама.
Есть и проблемы, которые проще назвать опасными:
- на 37% сайтов файлы cookie устанавливаются без защитных флагов;
- на 28% сервер выдаёт свою версию программного обеспечения, а на 16% сайт сам сообщает точную версию платформы, что упрощает подбор известных уязвимостей;
- на 19% сайтов открыты служебные адреса, которые не должны быть доступны посетителям;
- у 9% форма отправляет личные данные через адресную строку;
- у 4% сертификат защиты соединения отсутствует или недействителен, ещё у 5% он вот-вот истечёт.
Платформы: где хуже всего
| Платформа | Сайтов | Средняя оценка |
|---|---|---|
| WordPress | 201 | 19 |
| OpenCart | 86 | 11 |
| Битрикс | 18 | 12 |
| Next.js | 28 | 33 |
| Drupal | 7 | 30 |
| Остальные, в том числе собственные разработки | 474 | 25 |
По типу сайта: магазины набирают 14 баллов, сайты услуг — 23, медиа — 30. Хуже всего результат у интернет-магазинов на OpenCart. Для магазина это двойной риск: здесь обрабатываются заказы и персональные данные покупателей.
Отдельно предостерегаем от прямолинейных выводов: выборка по Drupal, Joomla, Tilda или Wix немногочисленна, поэтому сравнивать их с WordPress нужно осторожно. Наши данные показывают скорее, где проблемы распространены больше всего, чем «какая платформа хуже».
Почему так происходит
В основном проблема не в небрежности владельца, а в том, как устроена жизнь типичного сайта.
- Сайт собирается из чужих деталей. Готовая тема, десяток плагинов от разных авторов и админка с нечётким разграничением прав. Каждый плагин обновляется в своё время, а один пропущенный открывает двери всему сайту.
- Никто не отвечает за состояние. Студия сдала проект и ушла, хостер предоставляет сервер, но не трогает код, владелец не знает, что именно обновлять. Сайт как будто ничей.
- Взлом долго остаётся незамеченным. Редко кто ломает сайт ради громкого эффекта. Чаще подкладывают скрытые ссылки, рассылают спам, собирают данные форм. Об этом узнают, когда поисковики уже занизили доверие к домену.
Что с этим можно сделать
1. Закрыть простые вещи. Львиная доля находок исправляется несколькими строками настроек сервера: защитные заголовки, описание страниц, размеры изображений, согласие в формах. Это часы, а не месяцы.
2. Определить ответственного. Кто-то должен знать, на какой версии работает сайт, когда был последний бэкап и кто закроет уязвимость, если она появится завтра.
3. Пересмотреть платформу. Если сайт держится на десятках плагинов, защита зависит от дисциплины всех их авторов. Альтернатива: цельная система, в которой безопасность заложена в основу и обновляется одним выпуском для всех.
Именно такой путь мы выбрали в кластере. Когда обнаружили масштаб проблемы на чужих сайтах, встал вопрос, что предлагаем партнёрам мы сами. Ответом стала Smart CMS: собственная система управления сайтами, которую SmartGT развивает вместе с ветеранами и другими партнёрами кластера и предоставляет клиентам и участникам инкубатора.
Самые частые находки нашего анализа в ней закрыты из коробки: политика безопасности содержимого, уникальная для каждого запроса, ограничение возможностей браузера, принудительный HTTPS, запрет встраивания и угадывания типов файлов. Формы имеют согласие на обработку данных, а входящий текст очищается от вредоносного кода. Для поиска есть отдельный модуль: описание и заголовок каждой страницы, канонические адреса, структурированная разметка, а также файл llms.txt для ИИ-агентов.
Это не гарантия неприкосновенности: так не обещает ни один честный инженер. Но это разница между сайтом, где каждую защиту нужно настраивать и помнить, и сайтом, где они включены по умолчанию. Платформа подходит не только для визиток: на ней работают корпоративные сайты, интернет-магазины с корзиной и онлайн-оплатой, личные кабинеты, новостные издания и ИИ-консультант. Всё обновляется централизованно, поэтому новая уязвимость закрывается для всех сайтов одновременно. Сайты кластера, в частности veterano.media и veterano.info, работают именно на ней.
Как проверить свой сайт
Проще всего начать с отчёта. Smart Audit бесплатен, не требует доступа к сайту и ничего на нём не меняет: введите адрес, и через несколько минут получите перечень проблем по приоритету. Низкая оценка — не приговор, а типичное состояние сайта без присмотра. Вопрос лишь в том, узнаете вы об этом из отчёта или из письма от клиента.
Мы начали проверять чужие сайты, чтобы понять, с чем работаем сами, и оказалось, что проблема системная. Сайт перестали воспринимать как то, что требует ухода, и относятся к нему как к визитке, сделанной раз и навсегда. А это инфраструктура, через которую клиенты оставляют заявки и платят. Мы строили Smart CMS вместе с партнёрами кластера так, чтобы безопасность была требованием по умолчанию, а не опцией, о включении которой нужно помнить. Но главное не в нашей платформе. Проверьте свой сайт сегодня, пока это сделали вы, а не злоумышленник.
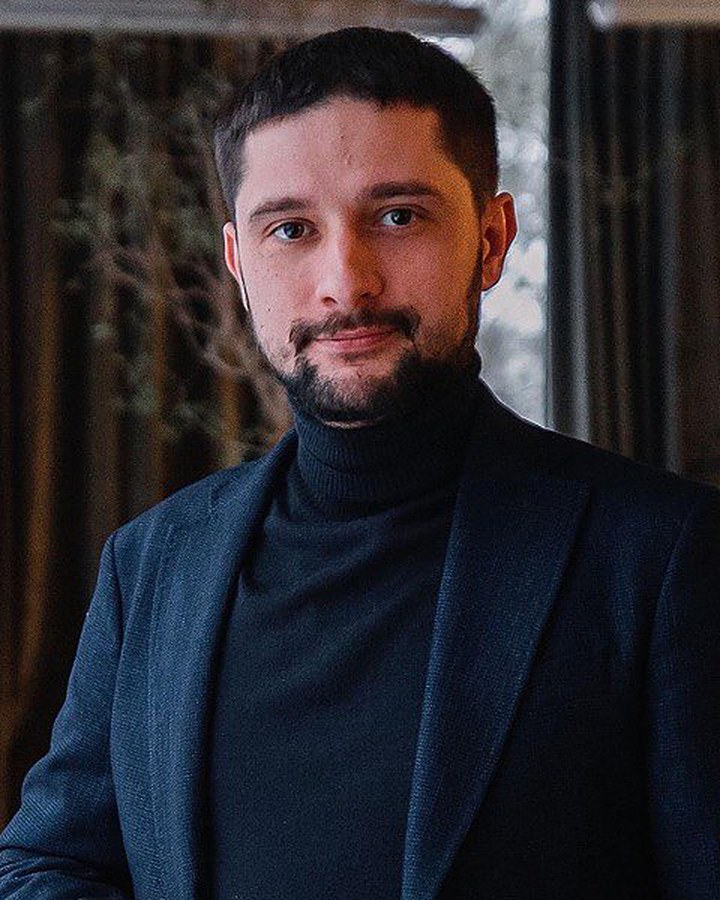
Михаил Васянович, CEO SmartGT, координатор AI-инкубатора Ветеранского кластера Украины, тренер по применению искусственного интеллекта для государственных служащих. Специализируется на автоматизации бизнес-процессов, интеграции ИИ и внедрении Microsoft 365.
Материалы для редакций
Для перепечатки текст можно взять с этой страницы. Оформленная версия и фото доступны для скачивания отдельными файлами:
- Статья в PDF — 4 страницы, 428 КБ
- Фото 1. Карточка-обложка — 1200×630, 352 КБ
- Фото 2. Распределение оценок 832 сайтов — инфографика, 63 КБ
- Фото 3. Защита, которой нет на сайтах — инфографика, 89 КБ
- Фото 4. Михаил Васянович — портрет, 149 КБ
При перепечатке просим указывать первоисточник — veterano.info — и источник данных: Smart Audit (SmartGT).